Home / Solutions IoT Device Cloud Platform und Remote Transport Lösungen
BUSINESS SOLUTION

IoT Device Cloud Plattform und Remote Transport Lösungen

(c) Einrichtung eines beobachteten, kontrollierten und aktualisierten cloudseitigen Systems über den gesamten Lebenszyklus des Geräts und Ermöglichung der Eingabe von Gerätedaten in Produktion, Dienste, Arbeitsblätter und Geschäftsprozesse.

Gerätezustand fern sichtbarDer Fehler wird früher erkannt und die Ringe werden geschlossen.Upgrade und einheitliche Administration von ReleasesGerätedaten zur Unterstützung der operativen Entscheidungsfindung
Ferntransport von Friedenssicherungsoperationen auf der Device Edge Gateway Cloud-Plattform
Direkte Feststellungen

Grundsätze für die Implementierung der IOT Equipment Cloud Plattform

Die IOT-Plattform sollte mit Geräteidentifizierung, Protokollen, Netzwerkbedingungen und einem klaren geschlossenen Regelkreis beginnen: Zunächst sollten die Zugriffs-, Offline-, Alarm- und Fernbedienungsbefehle mit echten Geräten verifiziert werden, dann sollte die Integration von Volumenmanagement, OTA und Betriebssystemen erweitert werden; die Fernsteuerung muss minimale Autorität, Audit, Bestätigung und Fehlerrückmeldung haben.

FIT & BOUNDARY

Anwendung von Szenen und Durchsetzung von Grenzen

Zunächst wird die Frage geklärt, ob das Problem für eine Lösung durch dieses Programm geeignet ist, und dann der Umfang der Konstruktion und das Tempo der Eingaben.

Operationelle Herausforderungen

Mehrere Gerätemodelle und Protokolle, Zugriffs- und Versionsverwaltungsschwierigkeiten

Instabilität des Vor-Ort-Netzwerks, Datenkontinuität und Kontrollsicherheit

Der Fehler hängt von der manuellen Inspektion, der langsamen Positionierung und dem Ansprechen ab.

Gerätedaten werden von Arbeitsblättern, Kunden und Produktionssystemen getrennt

Modul „Kapazität des Programms

01

Geräteidentität, Zertifikat und Zugangsmanagement

02

Protokoll-Fit, Edge Gateway und Offline-Cache

03

Telemetrische Daten, Status, Ereignisse und Alarmzentralen

04

Fernsteuerung, Parameterkonfiguration und OTA-Upgrade

05

Ausrüstungskarten, Transportmanifeste und Synergien an Standorten

06

Datenanalyse, offene API und Integration von Geschäftssystemen

Vorgeschlagene Programmstruktur

Die Architekturebene wird auf bestehende Systeme, Datenbedingungen und Ziele der ersten Phase zugeschnitten, wobei der Schwerpunkt darauf liegt, dass Geschäfts-, Daten-, Integrations- und Betriebsverantwortungen geschlossen werden.

Geräte und Solidware-Schichten

Definieren Sie die Geräteidentität, den Standort des Sammelpunkts, die Anweisungen, die Version und die lokale Sicherheitsgrenze.

Margins und Netzwerkebenen

Abschluss von Protokollen, Caches, Intermezzo-Übertragung, Standortberechnungen und sichere Passage.

Cloud-Plattformschicht

Verwalten Sie Konnektivität, Schattenstatus, Telemetrie, Ereignisse, Alarme, Befehle und OTA-Missionen.

Betriebsanwendungsebene

Bereitstellung von Gerätekarten, Fehlerblättern, Ferndiagnose, Versionsverwaltung und Service-Synergien.

Operationen und Datenschicht

Die Produktions-, Kunden-, Asset- und Business-Systeme werden über API oder Nachrichten miteinander verknüpft und schaffen einen geschlossenen Geschäftskreis.

Grenzen der Verantwortlichkeiten und Zusammenarbeit zwischen den Parteien

Singhua ist verantwortlich für Protokoll- und Plattformprogramm, Softwareentwicklung, Cloudside-Konnektivität, Test und Bereitstellungsübergabe

Client oder Hardware-Party ist für die Bereitstellung von Prototypen, Solidware-Matching, Protokollinformationen, Site-Netzwerk und Sicherheitsbedingungen verantwortlich

Gemeinsame Kennzeichnung von Punkten, Warnungen, Fernanweisungen, OTA-Bereich, Pilotenausrüstung sowie Basislinien für Empfang und Inspektion

Ergebnisse der Programmdurchführung

SOLUTION OUTPUTZugang zu Ausrüstung und Protokollspezifikationen
SOLUTION OUTPUTEdge- oder Gateway-Software
SOLUTION OUTPUTCloud Management Plattform für Geräte
SOLUTION OUTPUTPolizeidienst und operative Anwendungen
SOLUTION OUTPUTTesten, online gehen und Transportdokumente sichern

Überprüfbare Liefernachweise

(b) Reversible und zugängliche technische Materialien in jeder Phase aufbewahren, ohne mündliche Darstellungen anstelle der Akzeptanz.

DELIVERY EVIDENCEGerätemodell, Protokoll, Punkt und Versionskompatibilitätsmatrix
DELIVERY EVIDENCEPrüfprotokolle für Anschluss, Offline-Cache, Wiederverbindung und Datenrelais
DELIVERY EVIDENCEVerzeichnis der Prüfungen von Ausschreibungen, Arbeitsanweisungen, Fernanweisungen und Behörden
DELIVERY EVIDENCEOTA-Graustufen-, Fehlerrückzugs- und Versionsstatistiken
DELIVERY EVIDENCEBerichte über die Leistungs-, Stabilitäts- und Kapazitätstests für Schlüsselketten
DELIVERY EVIDENCEBereitstellung, Überwachung, Fehlermanagement und Feldtransporthandbuch

Empfohlene Annahme- und Inspektionsgrundlinie

01

Stabiler Zugang zu Pilotausrüstung und eindeutige Identität unter Zielnetzbedingungen

02

Getrennte und wiederverschaltete Schlüsseldaten wie vereinbart und nicht dupliziert

03

Der Alarm kann auslösen, benachrichtigen und den Entsorgungsring gemäß den Regeln betreten.

04

Einhaltung von Vollmachts-, Bestätigungs-, Timeout- und Auditanforderungen durch Fernanweisungen

05

OTA kann in Chargen durchgeführt werden und unter außergewöhnlichen Umständen anhalten oder zurückziehen

06

Die Datenschnittstelle der Plattform mit dem Betriebssystem ermöglicht den Abgleich und das Tracking

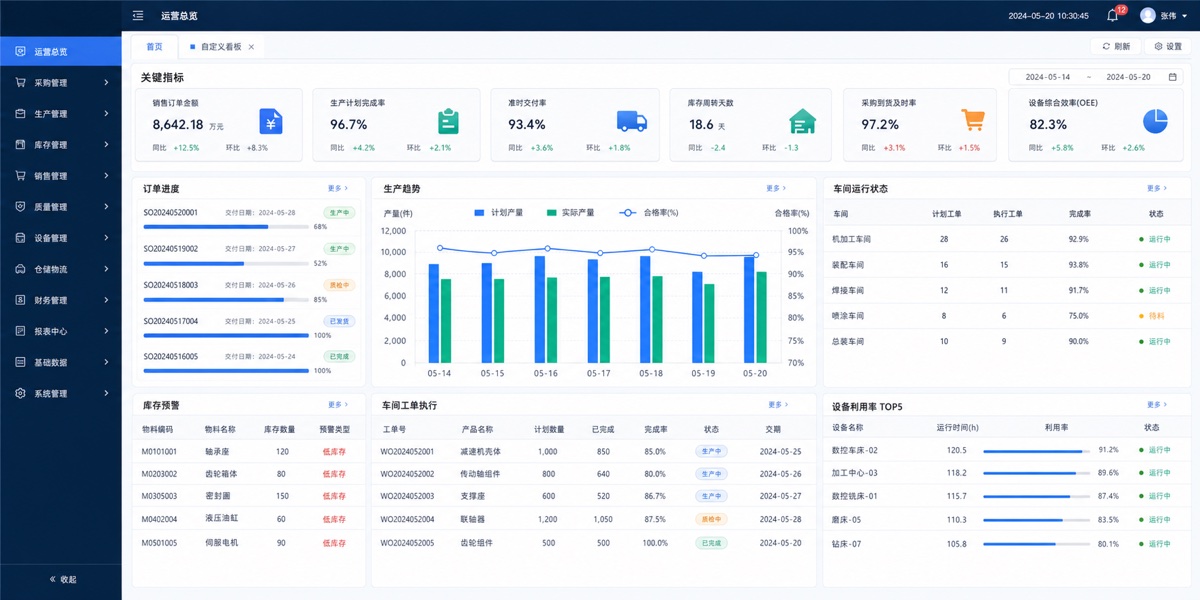
SCENARIO WALKTHROUGH

Implementierung von Iot Device Cloud Platform Drilling

Ein quantifizierbares Fähigkeitsszenario wird verwendet, um zu beschreiben, wie Probleme definiert, Programme entworfen und Produktionsabnahmen abgeschlossen werden.

Standortbeginn

Zuerst werden wir uns mit dem einen Link befassen, der das Geschäft am meisten beeinflusst.

Vorausgesetzt, ein Unternehmen stößt erstmals auf „eine Vielzahl von Gerätetypen und Protokollen, Schwierigkeiten beim Zugriff auf und bei der Verwaltung der Version. Das Projektteam kauft nicht direkt Werkzeuge, sondern wählt die tatsächlichen Aufgaben in naher Zukunft aus, erfasst monatliche Verarbeitungsvolumina, durchschnittliche Wartezeiten, eine Abschlussrate, manuelle Revisionsraten, ungewöhnliche Typen und Verantwortungsabteilungen. Die Zahlen müssen aus Systemaufzeichnungen oder manuellen Stichproben stammen, die der Kunde überprüfen kann; Kurzzykluskonten werden erstellt, wenn die Informationen nicht ausreichen, nicht für die Erstellung eines fiktiven ROI.

Wie die indikative Liste gestaltet werden sollte

Die folgenden Zahlen dienen nur zur Demonstration von Messmethoden: Wenn der ursprüngliche Prozess 1.200 Aufgaben pro Monat bearbeitet, durchschnittlich 6 Stunden wartet, tatsächlich 12 Minuten verarbeitet, manuell eine Rate von 15 Prozent zurückgibt, kann das erste Ziel als „eine 30-prozentige Reduzierung der Wartezeit, eine 20-prozentige Reduzierung der manuellen Bearbeitungszeit und eine Rückgaberate, die nicht höher als die ursprüngliche Baseline ist, definiert werden. Der Empfangs- und Inspektionsprozess liefert sowohl Originalproben, statistische Abfragen und eine ungewöhnliche Liste. Wenn sich das Verarbeitungsvolumen, die Geschäftsregeln oder die Stichprobenschwierigkeit signifikant ändert, sollte die Verarbeitung neu korrigiert werden und nicht nur ein gutes Datum sollte gewählt werden, um zu einem Ergebnis zu gelangen.

Die Rollenprivilegien, historischen Daten, externen Schnittstellen, Kapazität, Sicherheit, Backup- und Backup-Kontrollen sollten ebenfalls vor dem offiziellen Zugriff abgeschlossen werden.Der erste Beobachtungszyklus nach der Leitung der Operation wird vom Leiter der Operation durchgeführt: Überprüfung der tatsächlichen Annahmequote und anschließende Analyse der Gründe für die Nichtnutzung, manuelle Änderung und Fehlfunktion der Mission. Nur wenn der Benutzer weiterhin verwendet und die Qualitätsgrenze nicht sinkt, werden Verbesserungen bei Effizienz- oder Leistungsindikatoren interpretatorisch wertvoll sein.

DELIVERY PATH

Von der Diagnose zum Dauerbetrieb

Jede Phase hat klare Ziele, partizipative Rollen und bewertbare Ergebnisse, und wichtige Entscheidungen werden nicht bis zum Ende des Projekts gelassen.

01Ausrüstungs- und Netzbewertung
02Protokoll und Probenvalidierung
03Cloudside-Plattform-Konstruktion
04Vor-Ort-Anschluss und Graustufenzugang
05Transportprozess online
06Datenbetrieb und kontinuierliche Aktualisierung
FAQ

FAQs

Die häufigsten Fragen vor der Zusammenarbeit werden im Voraus klar angegeben.

Ist die IOT-Plattform für die begrenzte Anzahl von Geräten vollständig oder nicht erforderlich?+

Die Plattformkapazität kann von Lichtzugang, Zustandsüberwachung und Alarm bis zur Vergrößerung der Ausrüstung, der Art der Vereinbarung oder der Komplexität des Transports erweitert werden.

Kann die Plattform im Enterprise Intranet eingesetzt werden?+

Public Cloud, proprietäre Cloud, Enterprise Intranet oder Mixed Deployment können anhand von Gerätenetzwerken, Datensicherheit und Transportbedingungen bewertet werden, und es kann ein Mechanismus für sicheren Zugriff und Upgrade entwickelt werden.

Wie können Sicherheitsrisiken durch Fernbedienungen vermieden werden?+

Die Geräteidentifizierung, die Übertragungsverschlüsselung, die Befehlsrechte, die Betriebsprüfung, die Zwei-Wege-Bestätigung, der Ausfallrückzug und die Sicherheitsbedingungen des Standorts erfordern eine mehrschichtige Steuerung.