Home / Solutions / IoT Plataforma de nube de dispositivos y soluciones de transporte remoto
BUSINESS SOLUTION

IoT Device Cloud Platform y Soluciones de transporte remoto

c) Establecer un sistema de cloudside observado, controlado y actualizado en todo el ciclo de vida completo del equipo y permitir que los datos del equipo entren en producción, servicios, hojas de trabajo y procesos institucionales.

Estado de dispositivo remoto visibleEl fallo se detecta antes y los anillos están cerrados.Administración de las versiones de actualización y uniformeDatos sobre el equipo para apoyar la adopción de decisiones operacionales
Transporte remoto de operaciones de mantenimiento de la paz en la plataforma de nube de puerta de entrada del borde del dispositivo
Conclusiones directas

Principios para la implementación de la plataforma de nube de equipos IOT

La plataforma IOT debe comenzar con la identificación de equipos, protocolos, condiciones de red y un bucle cerrado claro. En primer lugar, el acceso, fuera de línea, alarma y mandos remotos deben ser verificados con equipo real, luego la gestión del volumen, OTA y la integración de sistemas de operaciones deben ser ampliados; control remoto debe tener autoridad mínima, auditoría, confirmación y fallo de vuelta.

FIT & BOUNDARY

Aplicación de escenas y cumplimiento de fronteras

La cuestión se determina primero si la cuestión es adecuada para la resolución a través de este programa, y luego el alcance de la construcción y el ritmo de los insumos.

Problemas operacionales

Modelos y protocolos de múltiples equipos, dificultades de acceso y gestión de versiones

Instalación de la red in situ, continuidad de datos y seguridad de control

El fracaso depende de la inspección manual, la localización lenta y la respuesta.

Los datos del equipo se separan de hojas de trabajo, clientes y sistemas de producción

Módulo de capacidad para los programas

01

Identidad del equipo, certificado y gestión del acceso

02

Protocolo en forma, puerta de entrada de borde y caché sin conexión

03

Datos telemétricos, situación, eventos y centros de alarma

04

Control remoto, configuración del parámetro y actualización de OTA

05

Mapas de equipo, manifiestos de transporte y sinergias del sitio

06

Análisis de datos, integración de sistemas operativos y API

Estructura del programa propuesta

El nivel de arquitectura se adaptará a los sistemas existentes, las condiciones de datos y los objetivos de primera fase, centrándose en asegurar que se cierren las responsabilidades institucionales, de datos, de integración y operacionales.

Dispositivos y capas de solidware

Definir la identidad del equipo, la ubicación del punto de recogida, las instrucciones, la versión y el límite de seguridad local.

Margens and Network Layers

Finalización de protocolos, caches, transmisión de puntos de ruptura, cálculos del sitio y paso seguro.

Base de plataforma de dispositivo

Gestione conectividad, estado de sombra, telemetría, eventos, alarmas, comandos y misiones OTA.

capa de aplicaciones operacionales

Proporcionar mapas de equipo, hojas de falla, diagnósticos remotos, gestión de versiones y sinergias de servicios.

Operaciones y capa de datos

La producción, el cliente, el activo y los sistemas de negocios están vinculados a través de API o mensajes, creando un círculo de negocios cerrado.

Límite de responsabilidades y colaboración entre las partes

Singhua es responsable del protocolo y programa de plataformas, desarrollo de software, conectividad en la nube, pruebas y entrega de despliegue

Cliente o equipo es responsable de proporcionar prototipos, emparejamiento de solidware, información de protocolo, red de sitios y condiciones de seguridad

Determinación conjunta de puntos, alertas, instrucciones remotas, la gama de OTA, el equipo piloto y las bases de referencia de recepción e inspección

Resultados de la ejecución de los programas

SOLUTION OUTPUTAcceso al equipo y especificaciones de protocolo
SOLUTION OUTPUTSoftware de borde o puerta de entrada
SOLUTION OUTPUTPlataforma de gestión de la nube de dispositivos
SOLUTION OUTPUTServicio de policía y aplicaciones operacionales
SOLUTION OUTPUTPrueba, ir en línea y documentos de transporte seguros

Pruebas de entrega verificables

b) Retener materiales de ingeniería reversibles y accesibles en cada etapa, sin que se tengan en cuenta las declaraciones orales en lugar de aceptación.

DELIVERY EVIDENCEModelo, protocolo, matriz de compatibilidad de dispositivo y versión
DELIVERY EVIDENCEConexión, caché sin conexión, reconexión y recuperación de datos
DELIVERY EVIDENCERegistro de auditorías de alertas, órdenes de trabajo, instrucciones remotas y autoridad
DELIVERY EVIDENCEOTA grises, retiro de fallas y versiones estadísticas
DELIVERY EVIDENCEPrincipales informes de rendimiento, estabilidad y pruebas de capacidad de la cadena
DELIVERY EVIDENCEManual de despliegue, vigilancia, gestión de problemas y transporte sobre el terreno

Base de referencia recomendada de aceptación e inspección

01

Acceso estable a equipos piloto e identidad única en condiciones de red

02

Datos clave desconectados y reconectados según lo acordado y no duplicado

03

La alarma puede activar, notificar y entrar en el anillo de eliminación según las reglas.

04

Respeto de la instrucción remota de las necesidades de autoridad, confirmación, tiempo de salida y auditoría

05

OTA puede realizarse en lotes y parar o retirarse en circunstancias excepcionales

06

La interfaz de datos de la plataforma con el sistema operativo permite la reconciliación y el seguimiento

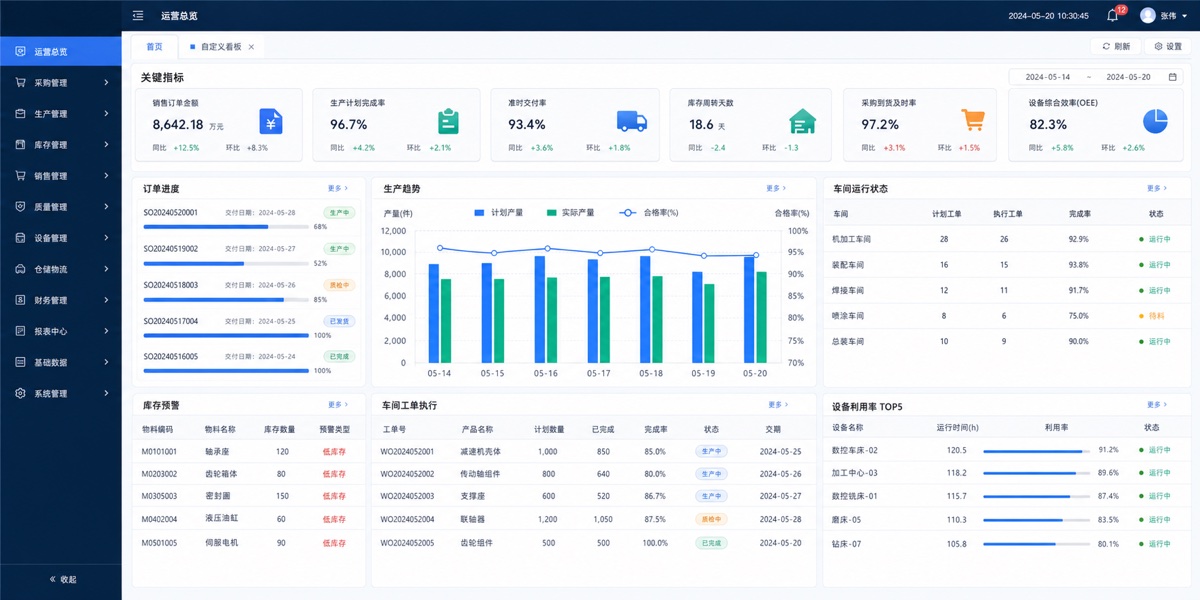
SCENARIO WALKTHROUGH

Perforación de la aplicación de la plataforma de dispositivo de arranque

Se utiliza un escenario de capacidad cuantificable para describir cómo se definen los problemas, los programas diseñados y las aceptaciones de producción.

Inicio del sitio

Primero, nos ocuparemos del único vínculo que más afecta a los negocios.

Suponiendo que una empresa se encuentre primero con “una variedad de tipos de equipos y protocolos, dificultades para acceder y gestionar la versión”. El equipo del proyecto no compra directamente herramientas, sino selecciona las tareas reales en un futuro próximo, registrando volúmenes de procesamiento mensual, tiempos promedio de espera y procesamiento, una tasa de terminación, tasas de revisión manual, tipos inusuales y departamentos de responsabilidad.Las cifras deben ser de registros de sistemas o muestras manuales que el cliente puede revisar; cuentas de ficción insuficientes

Cómo se debe diseñar la lista indicativa

Las siguientes cifras se utilizan sólo para demostrar métodos de medición: si el proceso original maneja 1.200 tareas por mes, espera un promedio de 6 horas, en realidad procesa 12 minutos, manual devuelve una tasa del 15%, el primer objetivo se puede definir como “una reducción del 30% en el tiempo de espera, una reducción del 20% en el tiempo de procesamiento manual y una tasa de retorno no superior al nivel de referencia original.” El proceso de recepción e inspección proporciona muestras originales, consultas estadísticas y una

Los privilegios de papel, los datos históricos, las interfaces externas, la capacidad, la seguridad, la copia de seguridad y los controles de respaldo también deben completarse antes del acceso oficial. El primer ciclo de observación después de la línea es dirigido por el jefe de operaciones: comprobar la tasa real de adopción y luego analizar las razones de no uso, modificación manual y fracaso de la misión. Sólo si el usuario continúa utilizando y el nivel de calidad no disminuye será de valor interpretativo.

DELIVERY PATH

De diagnóstico a funcionamiento continuo

Cada etapa tiene objetivos claros, funciones participativas y resultados evaluables, y no se deja una decisión importante al final del proyecto.

01Evaluación del equipo y la red
02Protocolo y validación de muestras
03Construcción de plataformas en la nube
04Conexión in situ y acceso a escala gris
05Proceso de transporte en línea
06Funcionamiento de datos y actualización continua
FAQ

FAQs

Las cuestiones más comunes antes de la cooperación se señalan claramente con antelación.

¿La plataforma IOT está completa o no es necesaria para el número limitado de equipos?+

No necesariamente. La capacidad de la plataforma puede ampliarse desde el acceso ligero, la vigilancia del estado y la alarma, hasta que aumente el tamaño del equipo, el tipo de acuerdo o la complejidad del transporte.

¿Puede la plataforma ser implementada en la intranet de la empresa?+

La nube pública, la nube patentada, la intranet empresarial o el despliegue mixto pueden evaluarse en contra de las redes de equipos, la seguridad de datos y las condiciones de transporte, y se puede diseñar un mecanismo para un acceso y una mejora seguros.

¿Cómo se pueden evitar los riesgos de seguridad de los controles remotos?+

La identificación de equipo, el cifrado de transmisión, privilegios de comando, auditoría operacional, confirmación bidireccional, retiro de fallos y condiciones de seguridad del sitio requieren control en capas.