Home / Solutions / IoT Piattaforma Cloud e soluzioni di trasporto remoto
BUSINESS SOLUTION

Piattaforma cloud per dispositivi IoT e soluzioni di trasporto remoto

(c) Stabilire un sistema cloudside osservato, controllato e aggiornato intorno al ciclo di vita completo dell'apparecchiatura e consentire ai dati dell'apparecchiatura di entrare nella produzione, nei servizi, nei fogli di lavoro e nei processi aziendali.

Stato dispositivo visibileIl guasto viene rilevato prima e gli anelli sono chiusi.Aggiornamento e gestione uniforme delle versioniDati di apparecchiature per supportare il processo decisionale operativo
Trasferire in remoto le operazioni di mantenimento della pace sulla piattaforma cloud del gateway del dispositivo
Risultati diretti

Principi per l'implementazione della piattaforma cloud di apparecchiature IOT

La piattaforma IOT dovrebbe iniziare con l'identificazione delle apparecchiature, protocolli, condizioni di rete e un chiaro ciclo chiuso. In primo luogo, l'accesso, offline, allarme e comandi remoti devono essere verificati con attrezzature reali, quindi la gestione del volume, OTA e l'integrazione dei sistemi operativi devono essere ampliati; il controllo remoto deve avere autorità minima, audit, conferma e il mancato ritorno.

FIT & BOUNDARY

Applicazione delle scene e dell'applicazione dei confini

La questione è in primo luogo determinata se il problema è adatto per la risoluzione attraverso questo programma, e poi la portata della costruzione e il ritmo degli input.

Le sfide operative

Modelli e protocolli di equipaggiamento multipli, difficoltà di accesso e gestione delle versioni

Instabilità della rete in loco, continuità dei dati e sicurezza di controllo

Il guasto dipende dall'ispezione manuale, dal posizionamento lento e dalla risposta.

I dati dell'attrezzatura sono separati da fogli di lavoro, clienti e sistemi di produzione

Modulo di capacità del programma

01

Identità dell'attrezzatura, certificazione e gestione dell'accesso

02

Protocollo fit, gateway bordo e cache offline

03

Dati Telemetrici, stato, eventi e centri di allarme

04

Controllo remoto, configurazione dei parametri e aggiornamento OTA

05

Mappe di attrezzature, manifesti di trasporto e sinergie del sito

06

Analisi dei dati, integrazione dei sistemi aziendali e API aperti

Struttura del programma proposta

Il livello di architettura sarà adattato a sistemi esistenti, condizioni di dati e obiettivi di prima fase, con l'obiettivo di garantire che le attività, i dati, l'integrazione e le responsabilità operative siano chiuse.

Dispositivi e strati solidi

Definire l'identità dell'attrezzatura, la posizione del punto di raccolta, le istruzioni, la versione e il confine di sicurezza locale.

Margine e livelli di rete

Completamento di protocolli, cache, trasmissione breakpoint, calcoli del sito e passaggio sicuro.

Strato della piattaforma cloud del dispositivo

Gestisci connettività, stato ombra, telemetria, eventi, allarmi, comandi e missioni OTA.

strato di applicazioni operative

Fornire mappe di apparecchiature, fogli di guasto, diagnostica remota, gestione delle versioni e sinergie di servizio.

Operazioni e Data Layer

I sistemi di produzione, cliente, asset e business sono collegati tramite API o messaggi, creando un cerchio chiuso.

Cedola di responsabilità e collaborazione tra le parti

Singhua è responsabile del programma di protocollo e piattaforma, dello sviluppo software, della connettività cloudside, del test e della distribuzione

Client o hardware è responsabile per la fornitura di prototipi, solidware matching, informazioni sul protocollo, rete del sito e condizioni di sicurezza

Identificazione congiunta di punti, avvisi, istruzioni remote, gamma OTA, attrezzature pilota e basi di ricezione e ispezione

Risultati della consegna del programma

SOLUTION OUTPUTAccesso alle specifiche di apparecchiature e protocolli
SOLUTION OUTPUTSoftware Edge o gateway
SOLUTION OUTPUTPiattaforma di gestione cloud del dispositivo
SOLUTION OUTPUTServizio di polizia e applicazioni operative
SOLUTION OUTPUTTest, vai online e documenti di trasporto sicuri

Prove di consegna verificabili

b) Recuperare materiali di ingegneria reversibili e accessibili in ogni fase, senza rappresentazioni orali in sede di accettazione.

DELIVERY EVIDENCEModello di dispositivo, protocollo, punto e versione matrice di compatibilità
DELIVERY EVIDENCERegistrazioni di test di connessione, cache offline, riconnessione e relè dati
DELIVERY EVIDENCERegistrazione di audit di avvisi, ordini di lavoro, istruzioni e autorità remote
DELIVERY EVIDENCEScala di grigi OTA, ritiro di guasti e record statistici di versione
DELIVERY EVIDENCEResoconti di prova di stabilità e capacità della catena chiave
DELIVERY EVIDENCEDistribuzione, monitoraggio, gestione dei problemi e manuale di trasporto sul campo

Linea base di accettazione e ispezione consigliata

01

Apparecchiature pilota accesso stabile e identità unica in condizioni di rete di destinazione

02

Dati chiave disconnetti e riconnessi come concordati e non duplicati

03

L'allarme può attivare, avvisare e inserire l'anello di smaltimento secondo le regole.

04

Conformità di istruzioni remote con requisiti di autorità, conferma, timeout e audit

05

OTA può essere eseguita in lotti e stop o ritiro in circostanze eccezionali

06

L'interfaccia dati della piattaforma con il sistema operativo consente la riconciliazione e il tracciamento

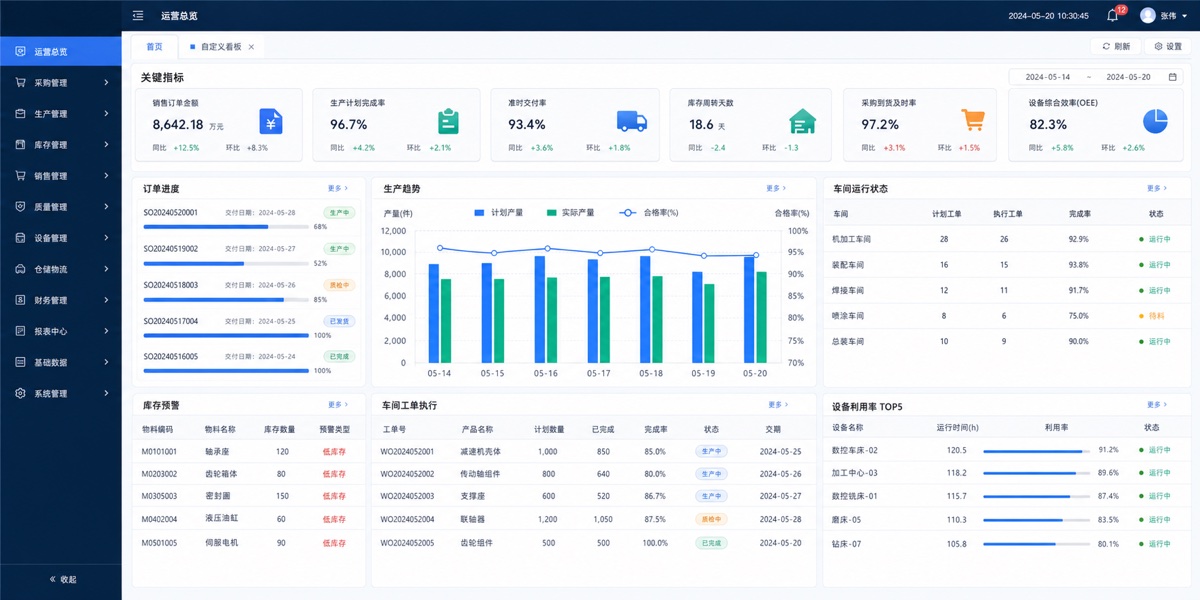
SCENARIO WALKTHROUGH

Iot dispositivo Cloud Platform Attuazione di perforazione

Uno scenario di capacità quantificabile viene utilizzato per descrivere come vengono definiti i problemi, i programmi progettati e le accettazioni di produzione completate.

Avviare il sito

Prima di tutto, ci occuperemo dell'unico link che colpisce maggiormente il business.

Assumendo che un'impresa incontri prima “una varietà di tipi di attrezzature e protocolli, difficoltà nell'accesso e nella gestione della versione.” Il team di progetto non acquista direttamente strumenti, ma seleziona le attività reali in un prossimo futuro, registrando volumi di elaborazione mensili, orari di attesa e di elaborazione medi, un tasso di completamento, tassi di revisione manuale, tipi insoliti e reparti di responsabilità.

Come dovrebbe essere progettato l'elenco indicativo

I dati seguenti sono utilizzati solo per dimostrare metodi di misura: se il processo originale gestisce 1.200 attività al mese, aspetta una media di 6 ore, in realtà elabora 12 minuti, restituisce un tasso del 15%, il primo obiettivo può essere definito come “una riduzione del 30 per cento nel tempo di attesa, una riduzione del 20 per cento nel tempo di elaborazione manuale e un tasso di ritorno non superiore alla linea base originale.” Il processo di ricezione e ispezione fornisce significativamente campioni, domande statistiche e un'un'elaborazione di un'elaborazione di un'analisi di un'analisi di un'analisi di controllo.

I privilegi di ruolo, i dati storici, le interfacce esterne, la capacità, la sicurezza, il backup e i controlli di backup devono essere completati anche prima dell'accesso ufficiale. Il primo ciclo di osservazione dopo la linea è gestito dalla testa delle operazioni: controlla il tasso reale di adozione e poi analizza le ragioni per non utilizzo, la modifica manuale e il fallimento della missione.

DELIVERY PATH

Dalla diagnosi al funzionamento continuo

Ogni fase ha obiettivi chiari, ruoli partecipativi e risultati valutabili, e le decisioni importanti non sono lasciate alla fine del progetto.

01Valutazione delle attrezzature e della rete
02Protocollo e convalida del campione
03Costruzione di piattaforme cloudside
04Collegamento in loco e accesso su scala grigia
05Processo di trasporto online
06Funzionamento dei dati e aggiornamento continuo
FAQ

FAQs

Le questioni più comuni prima della cooperazione sono chiaramente indicate in anticipo.

La piattaforma IOT è completa o non è richiesta per il numero limitato di apparecchiature?+

Non necessariamente, la capacità della piattaforma può essere ampliata da accesso leggero, monitoraggio dello stato e allarme, in attesa dell'aumento delle dimensioni dell'apparecchiatura, del tipo di accordo o della complessità del trasporto.

La piattaforma può essere utilizzata sull'intranet aziendale?+

cloud pubblico, cloud proprietario, intranet aziendale o distribuzione mista può essere valutato contro le reti di apparecchiature, la sicurezza dei dati e le condizioni di trasporto, e un meccanismo per l'accesso sicuro e l'aggiornamento può essere progettato.

Come si possono evitare rischi di sicurezza dai controlli remoti?+

L'identificazione delle attrezzature, la crittografia della trasmissione, i privilegi di comando, l'audit operativo, la conferma a due vie, il ritiro di guasti e le condizioni di sicurezza del sito richiedono il controllo stratificato.