Home / Solutions / IoT Device Cloud Platform et solutions de transport à distance
BUSINESS SOLUTION

IoT Device Cloud Platform et Solutions de Télétransport

c) Mettre en place un système cloudside observé, contrôlé et amélioré autour du cycle de vie complet du matériel et permettre aux données sur le matériel d ' entrer dans la production, les services, les feuilles de travail et les processus opérationnels.

État du périphérique à distance visibleLa défaillance est détectée plus tôt et les anneaux sont fermés.Amélioration et administration uniforme des rejetsDonnées sur l'équipement pour appuyer la prise de décisions opérationnelles
Transport à distance des opérations de maintien de la paix sur la plate-forme cloud de la passerelle périphérique
Résultats directs

Principes pour la mise en œuvre de la plateforme cloud IOT

La plateforme IOT devrait commencer par l'identification de l'équipement, les protocoles, les conditions du réseau et une boucle fermée claire. Premièrement, l'accès, hors ligne, l'alarme et les commandes à distance devraient être vérifiés avec du matériel réel, puis l'intégration de la gestion du volume, de l'OTA et des systèmes d'exploitation devrait être étendue; la télécommande doit avoir une autorité minimale, l'audit, la confirmation et la défaillance en retour.

FIT & BOUNDARY

Application des scènes et application des limites

La question est d'abord de savoir si la question est susceptible d'être réglée par le biais de ce programme, puis de l'ampleur de la construction et du rythme des apports.

Problèmes opérationnels

Modèles et protocoles d'équipement multiples, difficultés d'accès et de gestion des versions

Instabilité du réseau sur place, continuité des données et sécurité de contrôle

La défaillance dépend de l'inspection manuelle, du positionnement lent et de la réponse.

Les données sur l'équipement sont séparées des feuilles de travail, des clients et des systèmes de production

Module de capacité du programme

01

Identification de l'équipement, certification et gestion de l'accès

02

Configuration du protocole, passerelle de bord et cache hors ligne

03

Données télémétriques, état, événements et centres d'alarme

04

Télécommande, configuration des paramètres et mise à niveau OTA

05

Cartes des équipements, manifestes de transport et synergies des sites

06

Analyse des données, intégration ouverte de API et systèmes d'entreprise

Structure du programme proposée

Le niveau de l'architecture sera adapté aux systèmes, aux conditions de données et aux objectifs de première phase existants, l'accent étant mis sur la fermeture des responsabilités opérationnelles, d'exploitation et d'intégration des données.

Dispositifs et couches de solidware

Définir l'identité de l'équipement, l'emplacement du point de collecte, les instructions, la version et la limite de sécurité locale.

Marges et calques réseau

Achèvement des protocoles, caches, transmission de points d'arrêt, calculs de site et passage sûr.

Couche de plate-forme cloud de périphérique

Gérer la connectivité, l'état de l'ombre, la télémétrie, les événements, les alarmes, les commandes et les missions en OTA.

Couche des applications opérationnelles

Fournir des cartes d'équipement, des fiches d'échec, des diagnostics à distance, la gestion des versions et des synergies de service.

Opérations et couche de données

Les systèmes de production, de client, d'actif et d'entreprise sont reliés par API ou des messages, créant ainsi un cercle d'affaires fermé.

Cote des responsabilités et collaboration entre les parties

Singhua est responsable du programme de protocole et de plate-forme, du développement de logiciels, de la connectivité Cloudside, des tests et du transfert de déploiement

Client ou partie matérielle est responsable de fournir des prototypes, de l'appariement de matériel, des informations de protocole, le réseau du site et les conditions de sécurité

Identification conjointe des points, alertes, instructions à distance, la portée de l'OTA, l'équipement pilote et les points de référence de réception et d'inspection

Résultats de l ' exécution du programme

SOLUTION OUTPUTAccès aux équipements et aux spécifications du protocole
SOLUTION OUTPUTLogiciel d'aide à l'aide d'une passerelle ou d'une bordure
SOLUTION OUTPUTPlateforme de gestion du cloud de périphériques
SOLUTION OUTPUTService de police et applications opérationnelles
SOLUTION OUTPUTTester, consulter en ligne et sécuriser les documents de transport

Preuves vérifiables de livraison

b) Conserver à chaque étape des matériaux d ' ingénierie réversibles et accessibles, sans que des représentations orales ne soient faites au lieu d ' être acceptées.

DELIVERY EVIDENCEModèle de périphérique, protocole, point et matrice de compatibilité de version
DELIVERY EVIDENCEEnregistrements de test de connexion, cache hors ligne, reconnection et relais de données
DELIVERY EVIDENCERegistre des vérifications des alertes, des ordres de travail, des instructions à distance et des pouvoirs
DELIVERY EVIDENCEOTA gris échelle, retraite de défaillance et fichiers statistiques de version
DELIVERY EVIDENCERapports d'essais de performance, de stabilité et de capacité de la chaîne clé
DELIVERY EVIDENCEManuel de déploiement, de surveillance, de gestion des problèmes et de transport sur le terrain

Niveau de référence recommandé pour l'acceptation et l'inspection

01

Accès stable aux équipements pilotes et identité unique dans les conditions de réseau ciblées

02

Données clés déconnectées et reconnectées telles qu'elles ont été convenues et non dupliquées

03

L'alarme peut déclencher, avertir et entrer dans l'anneau d'élimination selon les règles.

04

Conformité à l'instruction à distance avec les exigences en matière d'autorisation, de confirmation, de délai et de vérification

05

L'OTA peut être effectué en lots et s'arrêter ou se retirer dans des circonstances exceptionnelles.

06

L ' interface de données de la plateforme avec le système opérationnel permet de rapprocher et de suivre

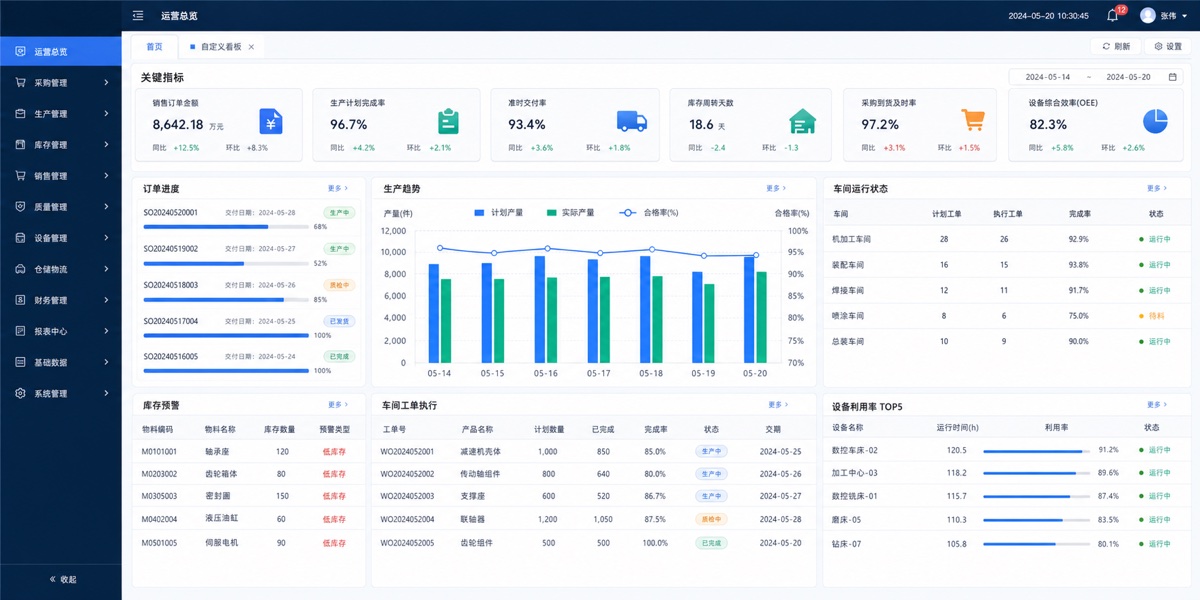
SCENARIO WALKTHROUGH

Perceuse de mise en oeuvre de la plate-forme de Cloud de Iot

Un scénario quantifiable de capacité est utilisé pour décrire la façon dont les problèmes sont définis, les programmes conçus et les acceptations de production terminées.

Début du site

Premièrement, nous allons traiter du seul lien qui affecte le plus les affaires.

En supposant qu'une entreprise rencontre d'abord - une variété de types d'équipement et de protocoles, des difficultés d'accès et de gestion de la version.- L'équipe de projet n'achète pas directement des outils, mais sélectionne les tâches réelles dans un avenir proche, enregistrant les volumes de traitement mensuels, les temps d'attente et de traitement moyens, un taux d'achèvement, des taux de révision manuelle, des types inhabituels et des départements de responsabilité.- Les chiffres doivent être tirés des dossiers système ou des échantillons manuels que le client peut examiner; des comptes à court cycle sont créés lorsque l'information est insuffisante, et non pour la création d'un ROI fictif.

Comment la liste indicative devrait être conçue

Les chiffres suivants ne servent qu'à démontrer les méthodes de mesure : si le processus original gère 1 200 tâches par mois, attend en moyenne 6 heures, traite 12 minutes, retourne un taux de 15 % à la main, la première cible peut être définie comme une réduction de 30 % du temps d'attente, une réduction de 20 % du temps de traitement manuel et un taux de retour non plus élevé que le niveau de référence initial.. Le processus de réception et d'inspection fournit à la fois des échantillons originaux, des questions statistiques et une liste inhabituelle.

Les privilèges de rôle, les données historiques, les interfaces externes, la capacité, la sécurité, la sauvegarde et les vérifications de sauvegarde doivent également être effectués avant l'accès officiel.Le premier cycle d'observation après la ligne est exécuté par le chef d'exploitation : vérifier le taux réel d'adoption et ensuite analyser les raisons de non-utilisation, de modification manuelle et de défaillance de la mission.

DELIVERY PATH

Du diagnostic à l'opération continue

Chaque étape a des objectifs clairs, des rôles participatifs et des résultats évaluables, et les décisions importantes ne sont pas laissées à la fin du projet.

01Évaluation du matériel et du réseau
02Validation du protocole et de l'échantillon
03Construction de la plate-forme Cloudside
04Connexion sur place et accès à échelle grise
05Processus de transport en ligne
06Fonctionnement des données et mise à jour continue
FAQ

FAQs

Les questions les plus courantes avant la coopération sont clairement énoncées à l'avance.

La plate-forme IOT est-elle complète ou non pour le nombre limité d'équipement?+

Pas nécessairement. La capacité de la plate-forme peut être élargie de l'accès à la lumière, de la surveillance de l'état et de l'alarme, en attendant l'augmentation de la taille de l'équipement, le type d'accord ou la complexité du transport.

La plateforme peut-elle être déployée sur l'intranet de l'entreprise?+

Le cloud public, le cloud propriétaire, l'intranet d'entreprise ou le déploiement mixte peuvent être évalués en fonction des réseaux d'équipement, de la sécurité des données et des conditions de transport, et un mécanisme d'accès et de mise à niveau sécurisés peut être conçu.

Comment éviter les risques de sécurité liés aux télécommandes?+

L'identification de l'équipement, le chiffrement de transmission, les privilèges de commande, l'audit opérationnel, la confirmation bidirectionnelle, la retraite de défaillance et les conditions de sécurité du site nécessitent un contrôle en couches.