
Welke veiligheidstesten moet ik doen voordat IA online is?
Het is niet passend om het volledige project rechtstreeks in te voeren zonder de werkelijke taak en verantwoordelijkheid.
De implementatie en acceptatie van enterprise AI beveiliging wordt geïllustreerd door de toepassing van AI beveiligingstests, Agent Red team tests, inductie, over-powering tools, gevoelige data lekken, model en plugin supply chains, code audits, handmatige klaringen en online regressie.
Het doel van de AI applicatieveiligheidstest is niet om het verkeerde model te induceren om het verkeerde te zeggen, maar om te controleren of verkeerde of kwaadaardige input de toegang tot gegevens overbelast, toegangsinstrumenten, veranderingen in de bedrijfsstatus, en externe controles kunnen worden gebroken, geregistreerd en hersteld.
Het onderwerp is geen verzameling artikelen, maar een beslissingspad van probleemidentificatie, programmaselectie en projectacceptatie.
Het is niet passend om het volledige project rechtstreeks in te voeren zonder de werkelijke taak en verantwoordelijkheid.
Het ISP is geharmoniseerd op het gebied van reikwijdte, gegevens, interfaces, privileges, kwaliteit en vervoer. Elke conclusie is vereist om aannames en uitsluitingen te beschrijven en om te voorkomen dat alleen het aantal functies of een totale prijs zonder grens wordt vergeleken.
Selecteer een representatieve steekproef om normale, ongebruikelijke en grenstaken te valideren, terwijl u de kwaliteit, de verwerkingstijd, handmatige interventie, lopende kosten en gevolgen registreert, waardoor een herroepbare basis voor besluitvorming wordt gecreëerd.
Bij de upline-acceptatie en -inspectie moeten leverings-, engineering- en operationele indicatoren worden gecombineerd en rekeningnummers, gegevens, broncode, configuratie, documentatie, opleiding en latere operationele verantwoordelijkheden worden verduidelijkt, zodat de onderneming haar gebruiks- en overnamecapaciteit kan behouden.
De eerste lezing maakt het mogelijk om de artikelen die het dichtst bij het huidige probleem staan, en de samenstelling van termen, risico's en kandidaat-trajecten, te plaatsen; de voorbereiding van de items wordt gevolgd door een herziening van de bijbehorende servicepagina's, oplossingen en competentiezaken, waarbij het volume van het bedrijf, de steekproef, de bestaande systemen, de begrotingsniveaus en de planningstijd worden opgevoerd.
De steekproefgegevens die op de themapagina verschijnen worden gebruikt om de methode uit te leggen en vertegenwoordigen niet de resultaten van een bepaalde klant. De onderneming moet haar eigen basislijn vaststellen voordat het project begint en overeenstemming bereiken over de statistische reikwijdte, gegevensbronnen en observatiecyclus.
Complete methodologie opgebouwd rond bedrijfswaarde, nodaal ontwerp, systeemconnectiviteit en acceptatie operaties.
Modellen, kennisbronnen, tips, plugins, MCP-tools, gebruikersidentiteit, serviceaccounts, geheugen, logs en externe inhoud worden vermeld en testprioriteiten worden bepaald door gegevensgevoeligheid en actie-effecten.
Alleen-lezen onderscheiden, ontwerpen genereren en formeel schrijven
Niet geloofwaardige inhoud zoals tag e-mailbijlagen
Onomkeerbare acties herkennen zoals het schrappen van betalingen
Directe instructies, indirecte instructies in documenten en webpagina's, tools die terug zijn naar besmetting, parameters geknoeid, cross-user zoekopdrachten, geheugenverontreiniging en klaring bypasses worden ook getest.
De hint is geen toestemmingssysteem
De gereedschapsdienst moet identiteit en parameters opnieuw controleren
Maatregelen met een hoog risico die ter goedkeuring, niveau en tweede bevestiging worden gehandhaafd
De AI functionaliteit is nog steeds in het gewone softwaremagazijn en vereist controle van de datagrenzen van code maasures, afhankelijkheid, plugins, sleutels, logs, model providers en externe diensten.
Toegang van sleutel- en gevoelige bron tot ongecontroleerde context verbieden
Record module model en regelversie
Minimumrechten en versiebeheer voor plugins en MCP-diensten
Een test is alleen op tijd beschikbaar. Na veranderingen in modellen, kennis, tips, hulpmiddelen en machtigingen worden belangrijke aanvalsmonsters opnieuw afgespeeld en ontmanteld, sleutels gedraaid, herbehandeld en onderzocht.
Ernstige monsters die de deur binnengaan.
Controle van de bijbehorende hulpmiddelen en resultaten van het Agent-programma
Schriftelijke bevestiging van restrisico en handmatige aansprakelijkheid
Van business-inzicht, methodologisch ontwerp tot projectlevering, wordt geleidelijk een volledig begrip van het probleem ontwikkeld.
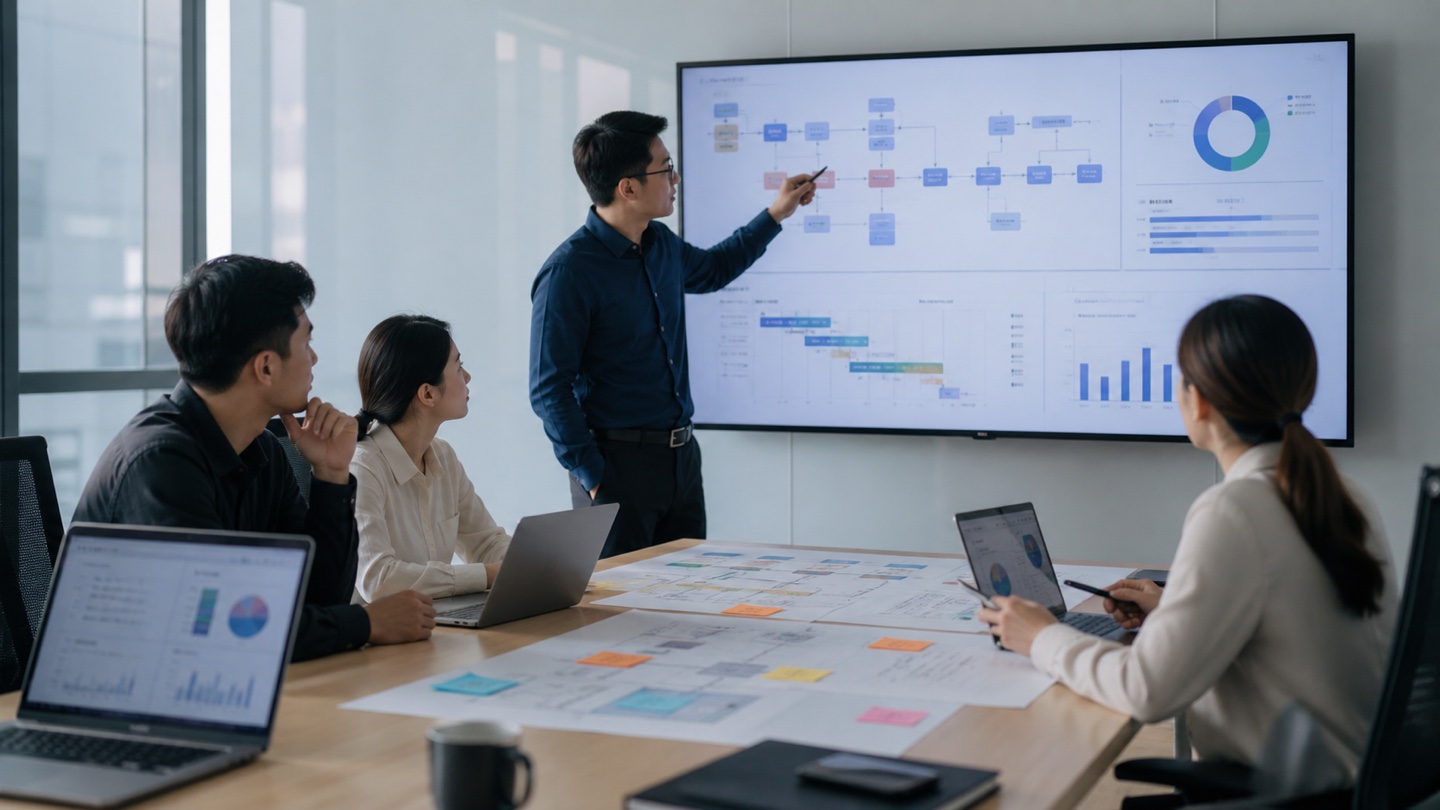
Na het verplaatsen van assistent naar missie, is het noodzakelijk om de constructie van identiteitsrechten, gereedschapsbeheer, evaluatie, auditing, kosten en handmatige goedkeuringssystemen te synchroniseren om het risico van verhoogde automatisering te voorkomen.
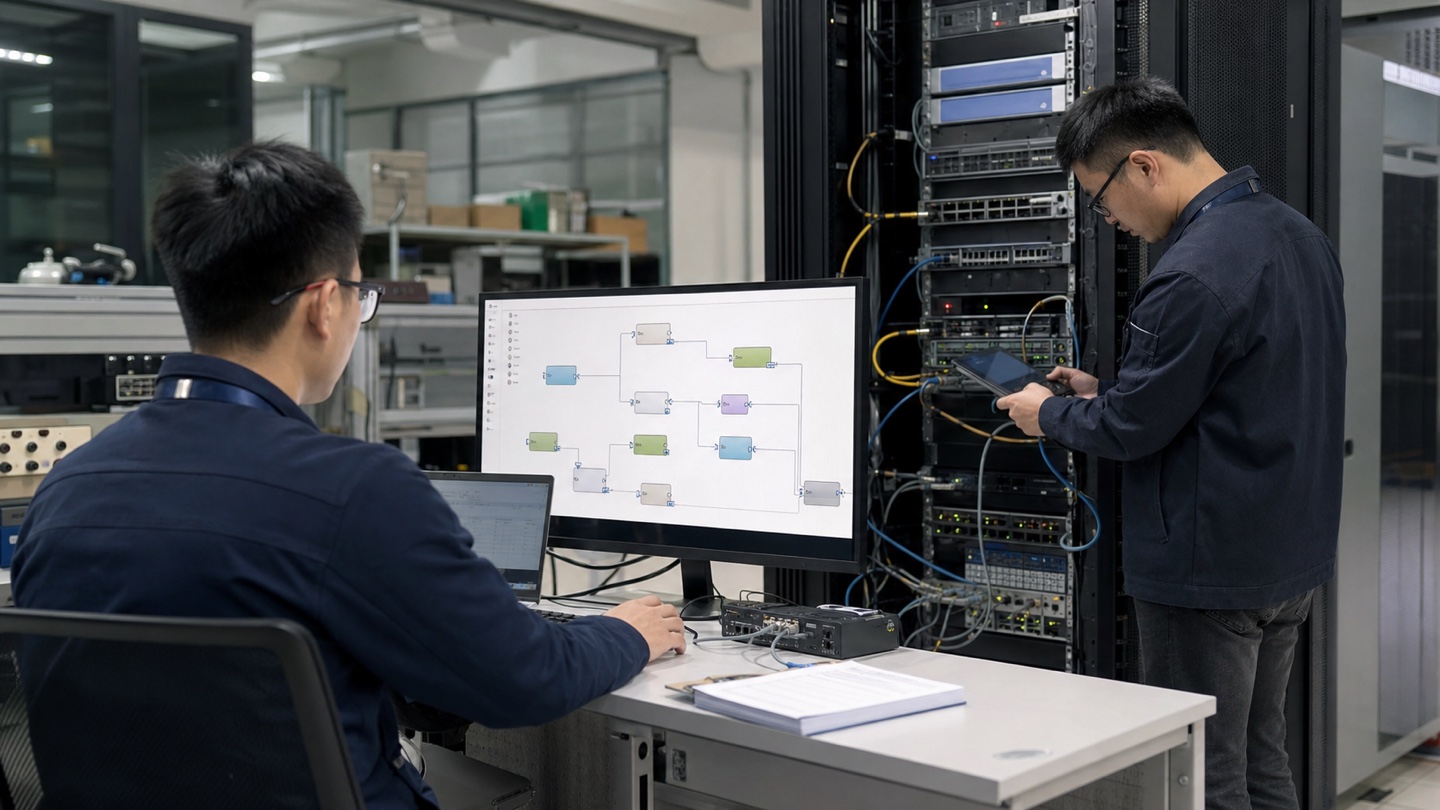
Het systeem lost de grenzen van MCP's verantwoordelijkheden op met A2A, enterprise integratiestructuren, beveiligingsvergunningen, Agent catalogi, opmerkzaamheid en rangschikking van de operatie, en vermijdt het foutieve protocoltoegang als operationele dienst.
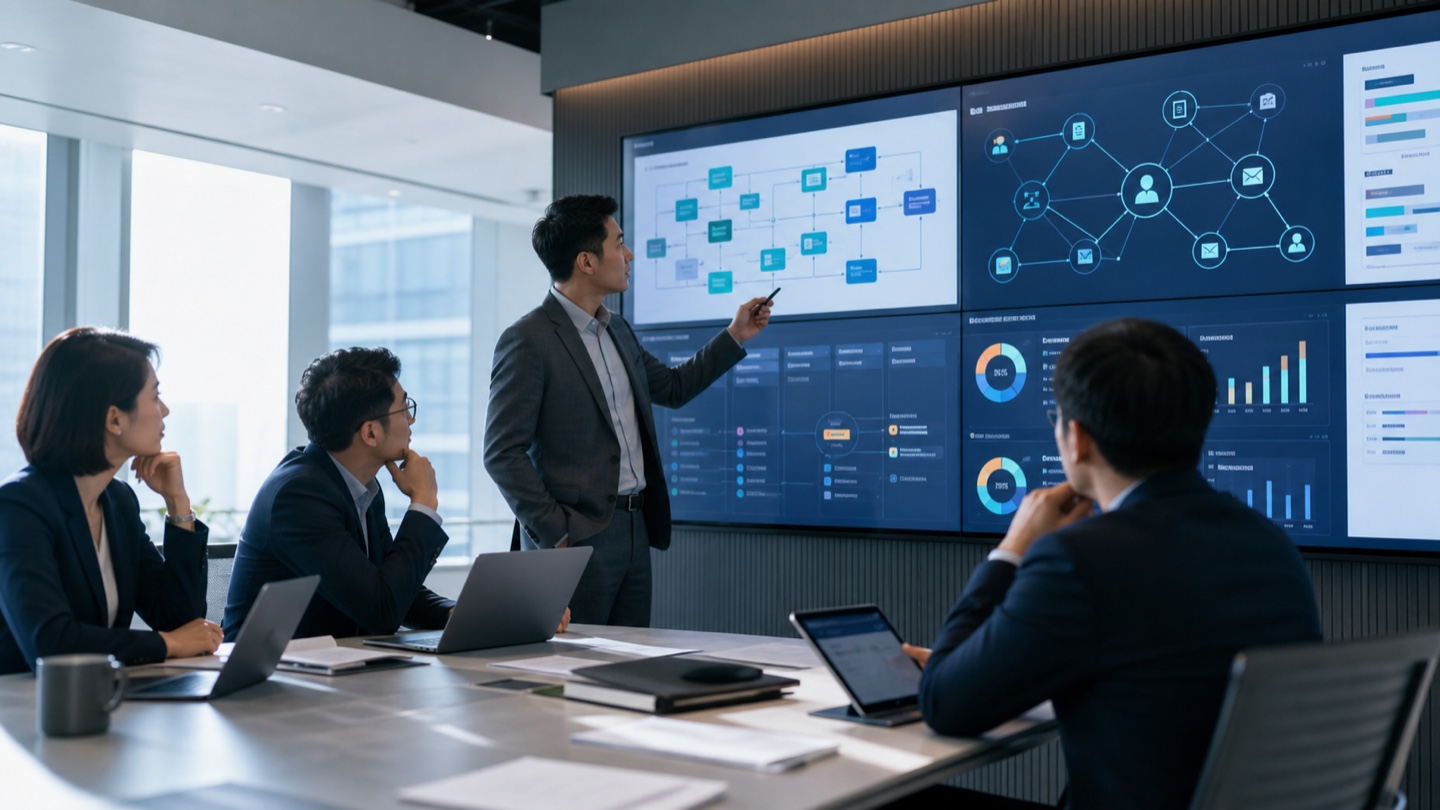
Na de implementatie van de kunstmatige intelligentie synthetische inhoud identificatie eisen, bedrijven moeten combo de generatie, bewerken, auditing, publicatie en verspreiding links, en implementeren zichtbare markeringen, verborgen markeringen, logs en leveranciersbeheer.
Voortzetting van het onderzoek naar de relevante structuur, uitvoerings- en uitvoeringservaring.
Bereik wordt afgetrokken door gereedschap, machtigingen, gegevens, aanvalsoppervlak en revisie
Voor meer informatie.TestbereikOnderscheidende structurele evaluatie, traditionele veiligheid, modelaanvallen en operationele implementatierisico's
Voor meer informatie.Aanvals valideringDirecte, indirecte, kruisgereedschappen en duurzame monsters gebruiken om externe controles te valideren
Voor meer informatie.BewijsverkrijgingHet verzamelen van activa, gegevensstromen, privileges, testen, corrigeren, logs en bewijsmateriaal over incidenten
Voor meer informatie.De infusietest omvat directe gebruikersinvoer, evenals indirecte instructies in ruil voor webpagina's, mail, bijlagen, kennisbestanden en tools. Het kan niet rekenen op een systeem hint of trefwoord filter. Effectieve bescherming komt van de scheiding van inhoud van commando, de minimale toestemming tool, de validatie van gestructureerde parameters, gevoelige gegevenscontrole, handmatige goedkeuring, surveillance en continue aanval terugkeer.
Volledig antwoord weergevenAI Digital Employees, Multi-Intelligence, Security and Enterprise Intelligence SearchNaast regelmatige testen op Web, API en infrastructuurveiligheid, het testen van tips, indirecte instructies, kennisprivileges, gereedschapsmisbruik, identiteitsverwarring, gevoelige informatielekken, geheugenverontreiniging, meerdere vervalsingen van Agent nieuws en handmatige klaringen. De tests moeten echte tools en operationele status gebruiken en bevestigen dat problemen kunnen worden gedetecteerd, opgeschort, omgekeerd en omgedraaid.
Volledig antwoord weergevenAI Operations System, PoC en Enterprise AIDe multimodel gateway heeft een duidelijke waarde wanneer er meerdere AI toepassingen, modelleveranciers, sectorale schalen of veiligheidsstrategieën in de onderneming zijn, en vereist uniforme sleutels, route, stroomlimieten, auditing en kostenstatistieken. Alleen een eenvoudige toepassing kan licht houden. De gateway garandeert niet dat het model zonder kosten kan worden gewisseld, en wijzigingen van het model zullen nog steeds opnieuw moeten worden geëvalueerd door middel van een vaste taakset.
Volledig antwoord weergevenAI Slimme werkbladen, co-associate, onderzoek en ontwikkeling effectiviteit en toepassing veiligheidDe eerste periode kan
Volledig antwoord weergevenDe thematische inhoud wordt gebruikt om problemen, professionele diensten en oplossingen te begrijpen om afdwingbare routes te ontwikkelen die de huidige staat van de onderneming combineren.
Zorg voor AI Agent beveiligingstesten, slim lichaam identiteitsbeheer, minimale privileges, tips voor infusiebeveiliging, gereedschapsbeveiliging, geheugenisolatie, handmatige klaring, operationele auditing en rood team validatie om productierisico's te verminderen na Agent toegang tot ondernemingssystemen.
Voor meer informatie.Professionele dienstenBiedt diensten voor enterprise AI governance, AI applicatie assessment, smart body governance, model assessment, RAG assessment, hallucinogenization, competentieaudit en continue kwaliteit operaties om AI systemen meetbaar, traceerbaar, geschorst en verbeterd te kunnen zijn.
Voor meer informatie.Professionele dienstenBiedt enterprise AI systeemtransport, AgentOps, LLMPOPs en de Grote Modeltoepassing voor lopende operaties, die betrekking hebben op AI observatie, Agent call chain tracking, model gateway, RAG kennisupdate, versiebeoordeling, AI FinOps kostenbeheer, beveiligingsaudit, storing response en verkoper switching.
Voor meer informatie.SolutionsZorg voor AI transformatie planning, scenario mix en data voorbereiding voor bedrijven en kmo's, het implementeren van grote modellen van de business knowledge base, AI gast service, AI Agent, slimme bestanden, AI data analyse, workflow automatisering en privatisering.
Voor meer informatie.