
¿Qué pruebas de seguridad tengo que hacer antes de que IA esté en línea?
No es apropiado entrar en el proyecto completo directamente sin la tarea y responsabilidad reales.
La implementación y aceptación de seguridad AI entreprise se ilustra por la aplicación de pruebas de seguridad AI, pruebas de equipo de Agente Rojo, inducción, herramientas de superpotencia, fugas de datos sensibles, cadenas de suministro de modelos y plugins, auditorías de código, autorizaciones manuales y regresión en línea.
El objetivo de la prueba de seguridad de aplicaciones AI no es inducir al modelo equivocado a decir lo incorrecto, sino verificar si la entrada errónea o maliciosa supera el acceso de datos, herramientas de acceso, cambios en el estado de negocio y controles externos pueden ser rotos, grabados y restaurados.
El tema no es una colección de artículos, sino una vía de adopción de decisiones de la identificación de problemas, la selección de programas y la aceptación de proyectos.
No es apropiado entrar en el proyecto completo directamente sin la tarea y responsabilidad reales.
El PCI está armonizado en términos de alcance, datos, interfaces, privilegios, calidad y transporte. Cada conclusión es necesaria para describir supuestos y exclusiones y evitar comparar sólo el número de funciones o un precio total sin límites.
Seleccione una muestra representativa para validar tareas normales, inusuales y de límites, mientras se registra la calidad, el tiempo de procesamiento, la intervención manual, los costos de funcionamiento y las consecuencias, creando una base repetitiva para la toma de decisiones.
La aceptación e inspección de líneas generales debe conciliar los resultados, las pruebas de ingeniería y los indicadores operacionales, y aclarar los números de cuenta, datos, código fuente, configuración, documentación, capacitación y responsabilidades operacionales subsiguientes, lo que permite a la empresa mantener su capacidad de utilizar y asumir el control.
La primera lectura permite la entrada en los artículos más cercanos al problema actual, y la recopilación de términos, riesgos y caminos de candidatos; la preparación de los artículos se sigue con una revisión de las páginas de servicio correspondientes, soluciones y casos de competencia, lo que implica el volumen de negocio, muestra, sistemas existentes, niveles presupuestarios y tiempo de planificación.
Los datos de muestra que aparecen en la página temática se utilizan para explicar el método y no representan los resultados de un cliente en particular. La empresa debe establecer su propia base de referencia antes de que el proyecto comience y convenga en el alcance estadístico, las fuentes de datos y el ciclo de observación.
Metodología completa construida alrededor del valor de negocio, diseño nodal, conectividad del sistema y operaciones de aceptación.
Se enumeran modelos, fuentes de conocimiento, consejos, plugins, herramientas MCP, identidad de usuario, cuentas de servicio, memoria, registros y contenido externo, y las prioridades de prueba se definen por la sensibilidad de los datos y las consecuencias de la acción.
Distinguiendo sólo lectura, generando proyectos y escribiéndolos formalmente
No contenido creíble como archivos adjuntos de correo electrónico de etiquetas
Reconocer acciones irreversibles como la eliminación de pagos
También se prueban instrucciones directas, instrucciones indirectas en documentos y páginas web, herramientas devueltas a la contaminación, parámetros manipulados, búsquedas de usuarios cruzados, contaminación de memoria y desminados de limpieza.
La pista no es un sistema de permisos
El servicio de herramientas tiene que volver a verificar la identidad y los parámetros
Medidas de alto riesgo retenidas para la aprobación, nivel y segunda confirmación
La funcionalidad AI sigue en el almacén de software ordinario y requiere revisar los límites de datos de los agujeros de código, dependencia, plugins, claves, registros, proveedores de modelos y servicios externos.
Prohibir el acceso de fuentes clave y sensibles al contexto incontrolado
Modelo de módulo de grabación y versión de regla
Privilegios mínimos y gestión de versiones para plugins y servicios MCP
Una prueba sólo está disponible a tiempo. Después de cambios en modelos, conocimientos, consejos, herramientas y permisos, las muestras de ataque clave se re-jugan y descomponen, las teclas rotadas, retiradas e investigadas.
Muestras serias entrando en la puerta de liberación.
Auditoría de herramientas y resultados asociados del usuario
Confirmación escrita del riesgo residual y la responsabilidad manual
Desde el juicio empresarial, el diseño metodológico hasta la ejecución de proyectos, se está desarrollando gradualmente una comprensión completa del problema.
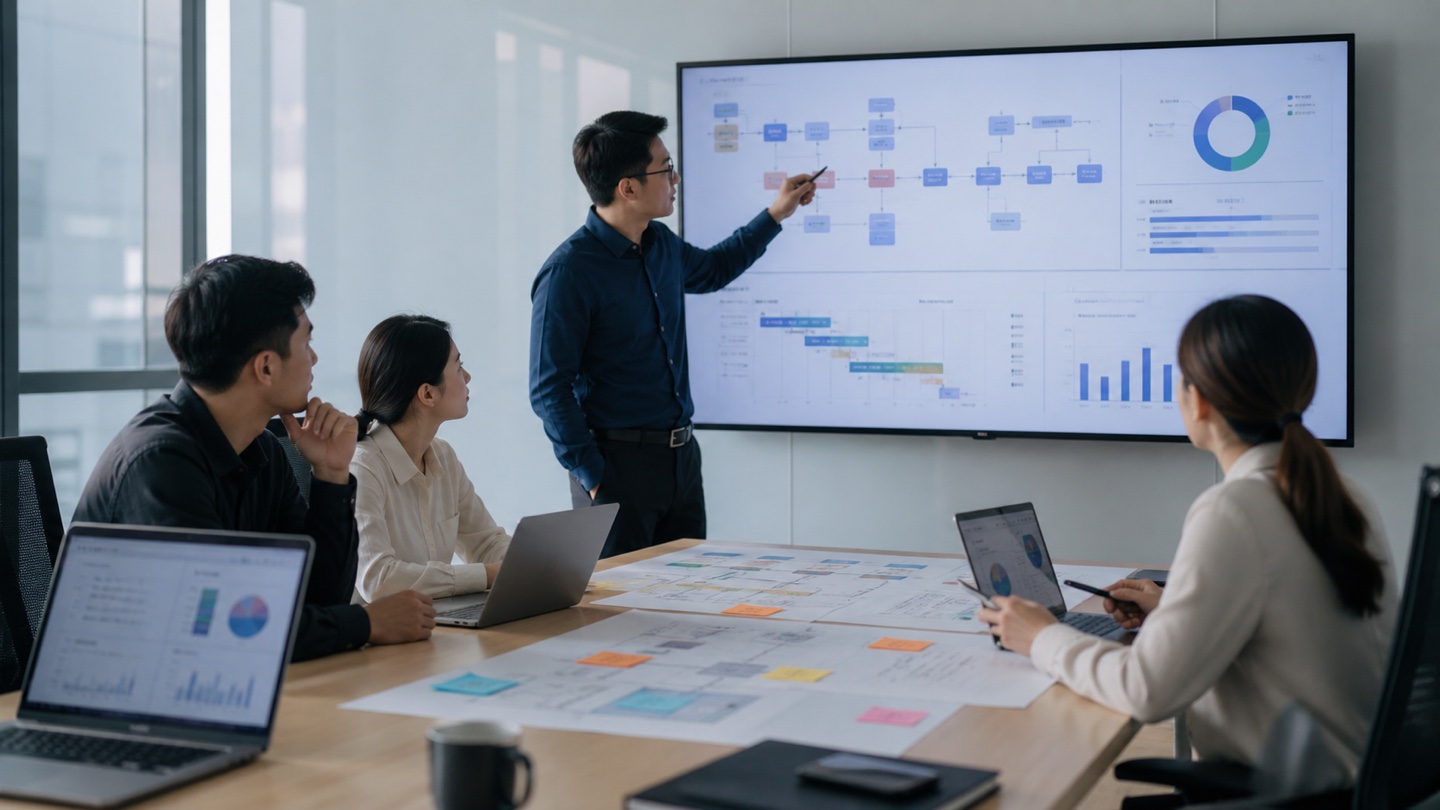
Después de pasar de asistente a misión, es necesario sincronizar la construcción de privilegios de identidad, gobernanza de herramientas, evaluación, auditoría, costos y sistemas de aprobación manual para evitar el riesgo de aumento de la automatización.
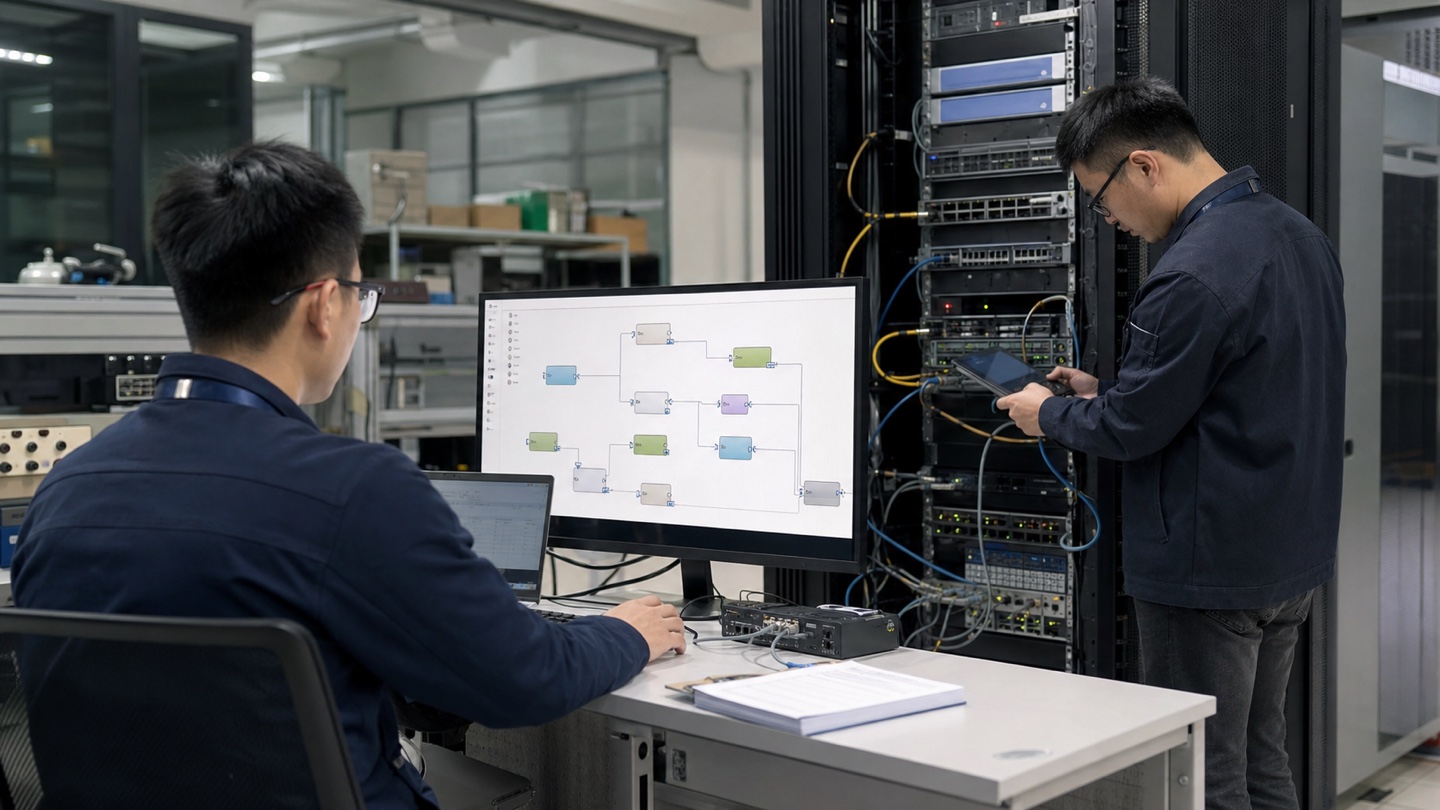
El sistema resuelve los límites de las responsabilidades de MCP con A2A, estructuras de integración empresarial, autorizaciones de seguridad, catálogos de agentes, observabilidad y secuenciación de la operación, evitando el acceso a protocolos erróneos como servicio operativo.
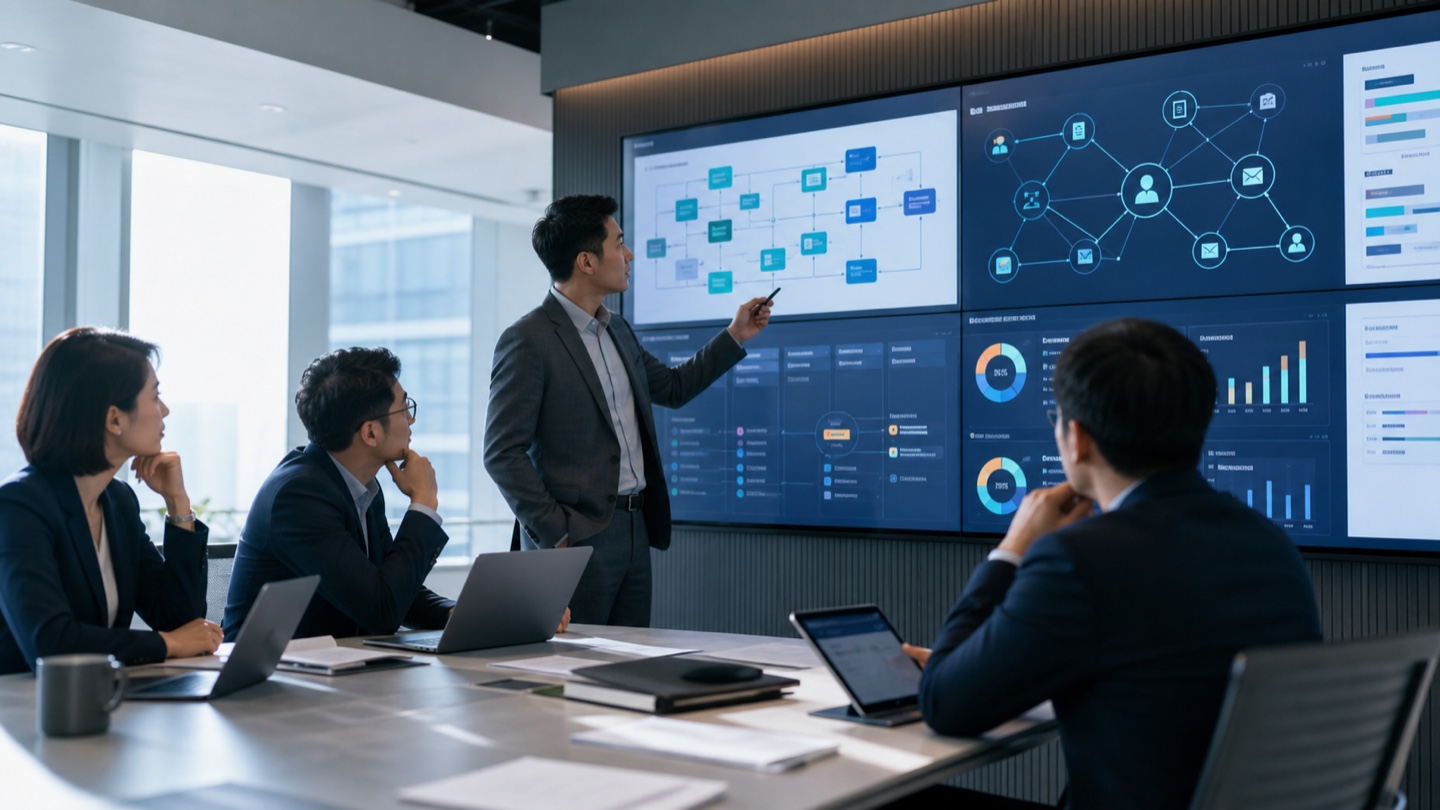
Después de la implementación de los requisitos de identificación de contenidos sintéticos de inteligencia artificial, las empresas deben combo la generación, edición, auditoría, publicación y difusión de enlaces, e implementar marcas visibles, marcas ocultas, registros y gestión de proveedores.
Examen continuo de la estructura, la entrega y la experiencia de ejecución pertinentes al tema.
Retraer rango por herramientas, permisos, datos, superficie de ataque y revisión
Para más información.Rango de pruebaDistinguiendo el examen estructural, la seguridad tradicional, los ataques modelo y los riesgos de aplicación operacional
Para más información.Verificación de ataqueUtilizar muestras directas, indirectas, de toalla cruzada y duraderas para validar controles externos
Para más información.Entrega de pruebasColating assets, data flows, privileges, testing, rectification, logs and incident response evidence
Para más información.La prueba de infusión cubre la entrada directa del usuario, así como instrucciones indirectas a cambio de páginas web, correo, archivos adjuntos, archivos de conocimiento y herramientas. No puede confiar en un filtro de insinuación del sistema o palabra clave. La protección efectiva proviene de la separación del contenido del comando, la herramienta de permiso mínimo, la validación de parámetros estructurados, control de datos sensible, aprobación manual, vigilancia y retorno continuo de ataque.
Ver respuesta completaAI Digital Employees, Multi-Intelligence, Security and Enterprise Intelligence SearchAdemás de las pruebas periódicas de seguridad de la red, API y la infraestructura, pruebas de consejos, instrucciones indirectas, privilegios de conocimiento, mal uso de herramientas, confusión de identidad, fugas de información sensibles, contaminación de memoria, múltiplesLos controles de forgerencia de noticias y limpieza manual.Los exámenes deben utilizar herramientas reales y estado operativo, y confirmar que los problemas pueden ser detectados, suspendidos, revertidos y revertidos.
Ver respuesta completaAI Sistema de Operaciones, PoC y Enterprise AILa puerta de entrada multimodelo tiene un valor claro cuando hay múltiples aplicaciones AI, proveedores de modelos, escalas sectoriales o estrategias de seguridad en la empresa, y requiere claves uniformes, ruta, límites de flujo, auditoría y estadísticas de costes. Sólo una aplicación simple puede mantener la luz. La puerta de entrada no garantiza que el modelo se puede cambiar sin costo, y cualquier cambio de modelo todavía tendrá que ser reevaluado a través de un conjunto de tarea fijo.
Ver respuesta completaAI Smart Worksheets, Co-Asociate, Investigación y Eficacia de Desarrollo y Seguridad de AplicacionesEl primer período puede ser “recomendaciones de AI, confirmación manual” y cambios manuales de registro; cuando una muestra continua alcanza el umbral, las órdenes de asignación automática están abiertas a categorías de bajo riesgo.
Ver respuesta completaEl contenido temático se utiliza para comprender problemas, servicios profesionales y soluciones para desarrollar vías ejecutables que combinen el estado actual de la empresa.
Proporcionar pruebas de seguridad de AI Agent, gestión inteligente de identidad corporal, privilegios mínimos, consejos para la protección de la infusión, seguridad de herramientas, aislamiento de memoria, limpieza manual, auditoría operacional y validación de equipo rojo para reducir los riesgos de producción después de acceso del Agente a los sistemas de empresa.
Para más información.Servicios profesionalesProporciona servicios para la gobernanza AI entreprise, evaluación de aplicaciones AI, gobernanza de los órganos inteligentes, evaluación de modelos, evaluación RAG, alucinización, auditoría de competencias y operaciones de calidad continua para permitir que los sistemas AI sean mesurables, rastreables, suspendidos y mejorados.
Para más información.Servicios profesionalesProporciona transporte de sistema AI, AgentOps, LLMOps y la aplicación de modelo grande para operaciones en curso, cubriendo la observación AI, seguimiento de cadena de llamadas de agentes, pasarela modelo, actualización de conocimiento RAG, evaluación de versiones, AI FinOps costo gobernanza, auditoría de seguridad, respuesta de fallos y conmutación de proveedores.
Para más información.SolutionsProporcionar planificación de la transformación AI, mezcla de escenarios y preparación de datos para empresas y PYMES, implementando grandes modelos de la base de conocimientos empresariales, servicio de invitados AI, AI Agent, archivos inteligentes, análisis de datos AI, automatización de flujos de trabajo y privatización.
Para más información.