
Quels sont les tests de sécurité que je dois faire avant que l'IV soit en ligne?
Il n'est pas approprié d'entrer directement dans le projet sans la véritable tâche et responsabilité.
La mise en œuvre et l'acceptation de la sécurité enterprise AI est illustrée par l'application de tests de sécurité AI, tests d'équipe Agent Red, induction, outils de suralimentation, fuites de données sensibles, chaînes d'approvisionnement de modèles et plugins, audits de code, autorisations manuelles et régression en ligne.
Le but du test de sécurité de l'application AI n'est pas d'inciter le mauvais modèle à dire la mauvaise chose, mais de vérifier si une entrée incorrecte ou malveillante surcharge l'accès aux données, les outils d'accès, les changements dans le statut d'entreprise, et les contrôles externes peuvent être cassés, enregistrés et restaurés.
Le sujet n'est pas un recueil d'articles, mais un cheminement décisionnel depuis l'identification des problèmes, la sélection des programmes et l'acceptation des projets.
Il n'est pas approprié d'entrer directement dans le projet sans la véritable tâche et responsabilité.
Le PCI est harmonisé en termes de portée, de données, d'interfaces, de privilèges, de qualité et de transport, et chaque conclusion doit être faite pour décrire les hypothèses et les exclusions et éviter de comparer uniquement le nombre de fonctions ou un prix total sans limite.
Choisir un échantillon représentatif pour valider les tâches normales, inhabituelles et frontalières, tout en enregistrant la qualité, le temps de traitement, l'intervention manuelle, les coûts de fonctionnement et les conséquences, en créant une base repetitible pour la prise de décisions.
L'acceptation et l'inspection en ligne devraient concilier la livraison, les données techniques et les indicateurs opérationnels, et clarifier les numéros de compte, les données, le code source, la configuration, la documentation, la formation et les responsabilités opérationnelles ultérieures, ce qui permettrait à l'entreprise de maintenir sa capacité d'utiliser et de prendre le relais.
La première lecture permet d'entrer dans les articles les plus proches du problème actuel, et de compiler les termes, les risques et les pistes de candidats; la préparation des articles est suivie d'un examen des pages de service, des solutions et des cas de compétences correspondants, ce qui amène le volume des affaires, l'échantillon, les systèmes existants, les niveaux budgétaires et le temps de planification.
Les exemples de données qui apparaissent sur la page thématique sont utilisés pour expliquer la méthode et ne représentent pas les résultats d'un client particulier. L'entreprise devrait établir sa propre base de référence avant le début du projet et s'entendre sur la portée statistique, les sources de données et le cycle d'observation.
Méthodologie complète fondée sur la valeur opérationnelle, la conception nodale, la connectivité du système et les opérations d'acceptation.
Les modèles, sources de connaissances, conseils, plugins, outils MCP, identité des utilisateurs, comptes de service, mémoire, journaux et contenu externe sont énumérés, et les priorités de test sont définies par sensibilité aux données et conséquences d'action.
Distinguer en lecture seule, générer des ébauches et les écrire officiellement
Contenu non crédible tel que les pièces jointes de tag email
Reconnaître les actions irréversibles comme la suppression des paiements
Des instructions directes, des instructions indirectes dans les documents et les pages Web, des outils retournés à la contamination, des paramètres altérés, des recherches croisées, une contamination de la mémoire et des contournements d'élimination sont également testés.
L'indice n'est pas un système de permission
Le service d'outils doit vérifier à nouveau l'identité et les paramètres
Mesures à risque élevé retenues pour approbation, niveau et deuxième confirmation
La fonctionnalité AI est toujours dans l'entrepôt logiciel ordinaire et nécessite de vérifier les limites de données des failles de code, dépendance, plugins, clés, journaux, fournisseurs de modèles et services externes.
Interdiction de l'accès à des sources clés et sensibles dans un contexte incontrôlé
Modèle de module d'enregistrement et version des règles
Privilèges minimums et gestion de version pour les plugins et les services MCP
Après des changements de modèles, de connaissances, de conseils, d'outils et de permissions, les échantillons d'attaques clés sont rejoués et désaffectés, les clés tournent, se retirent et sont étudiées.
Des échantillons sérieux entrant dans la porte de dégagement.
Vérification des outils et des résultats associés des agents utilisateurs
Confirmation écrite du risque résiduel et de la responsabilité manuelle
Du jugement des entreprises, de la conception méthodologique à l'exécution des projets, une compréhension complète du problème est en cours de développement.
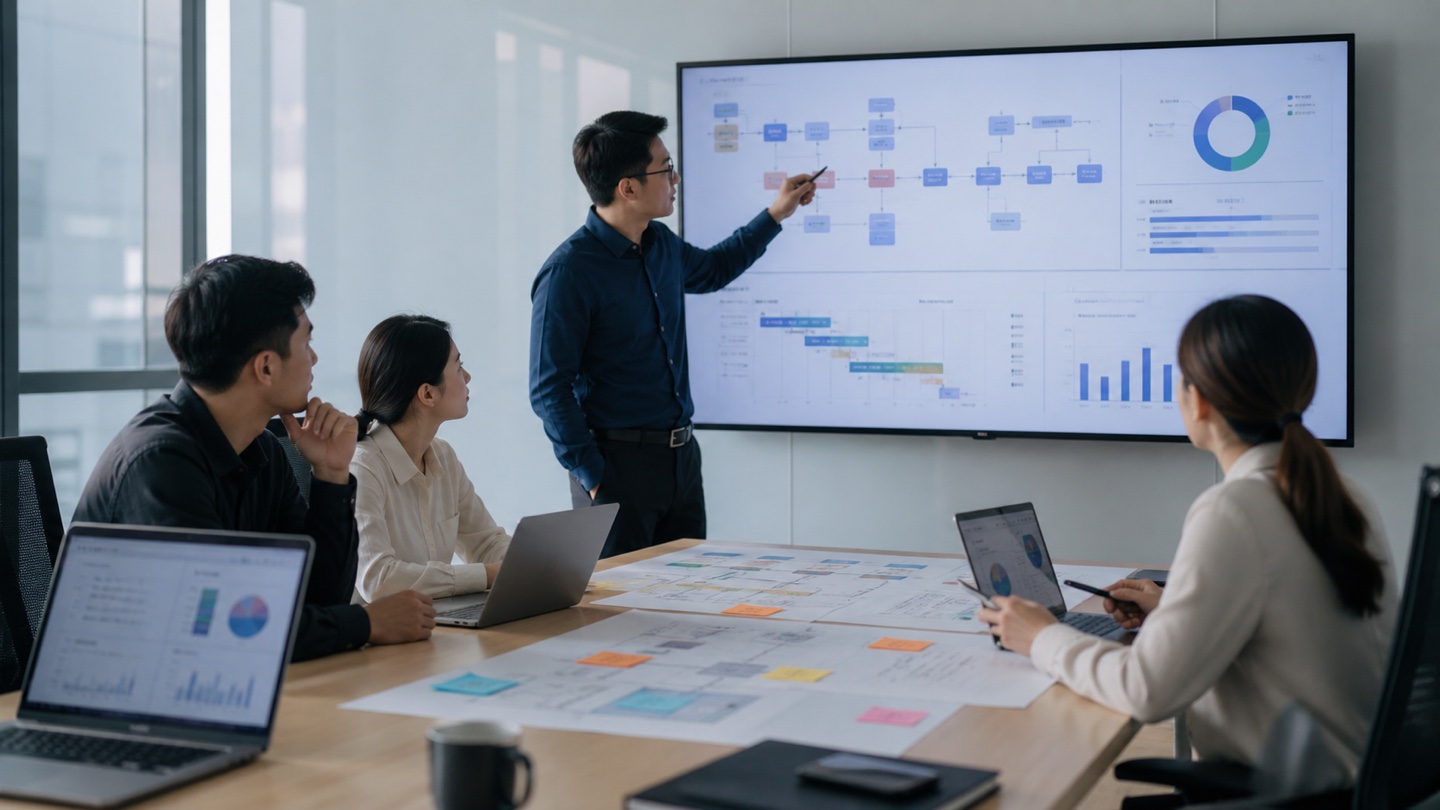
Après avoir quitté l'assistant pour la mission, il est nécessaire de synchroniser la construction des privilèges d'identité, la gouvernance des outils, l'évaluation, l'audit, les coûts et les systèmes d'approbation manuelle pour éviter le risque d'une automatisation accrue.
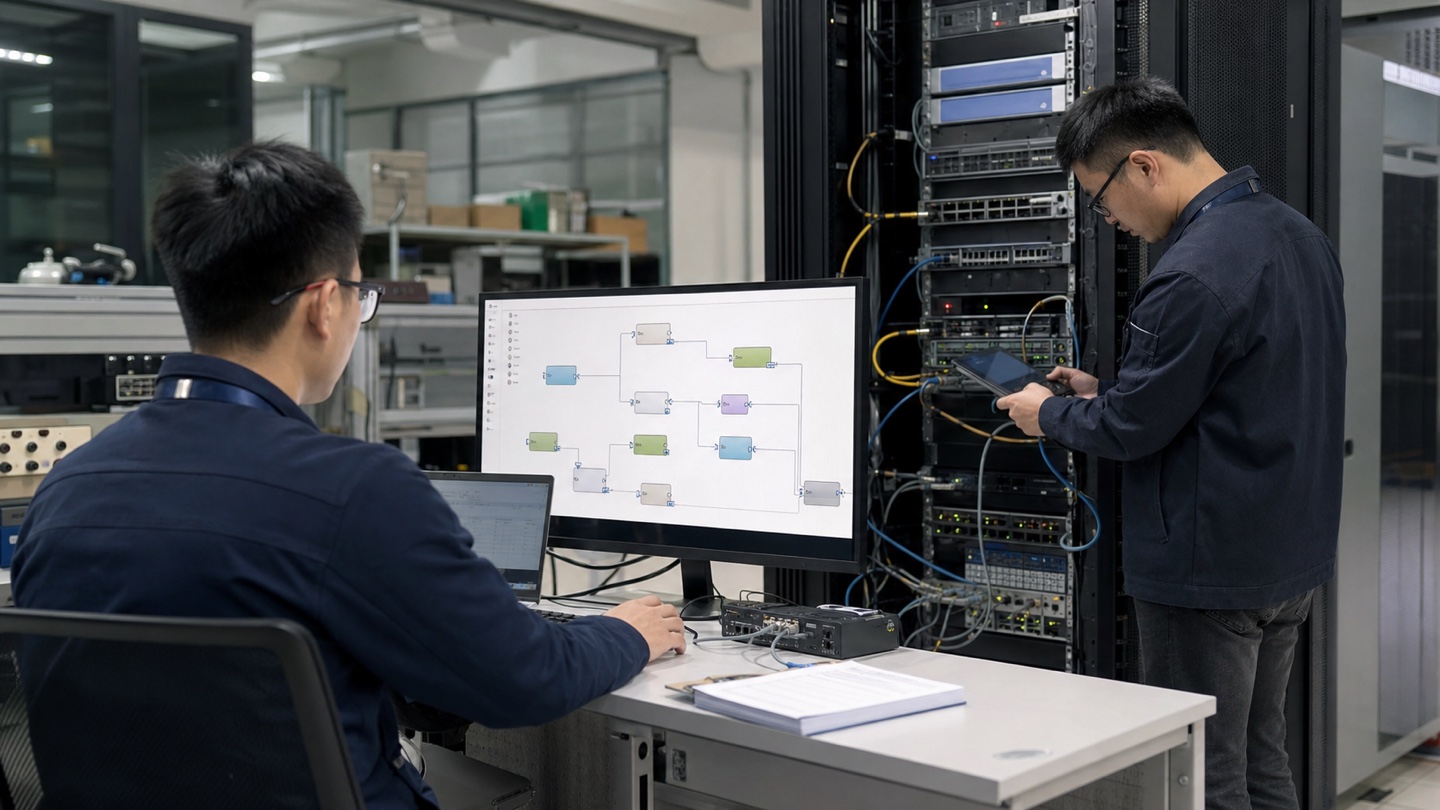
Le système règle les limites des responsabilités de MCP avec A2A, les structures d ' intégration des entreprises, les autorisations de sécurité, les catalogues d ' agents, l ' observation et le séquençage de l ' opération, en évitant de prendre l ' accès au protocole comme service opérationnel.
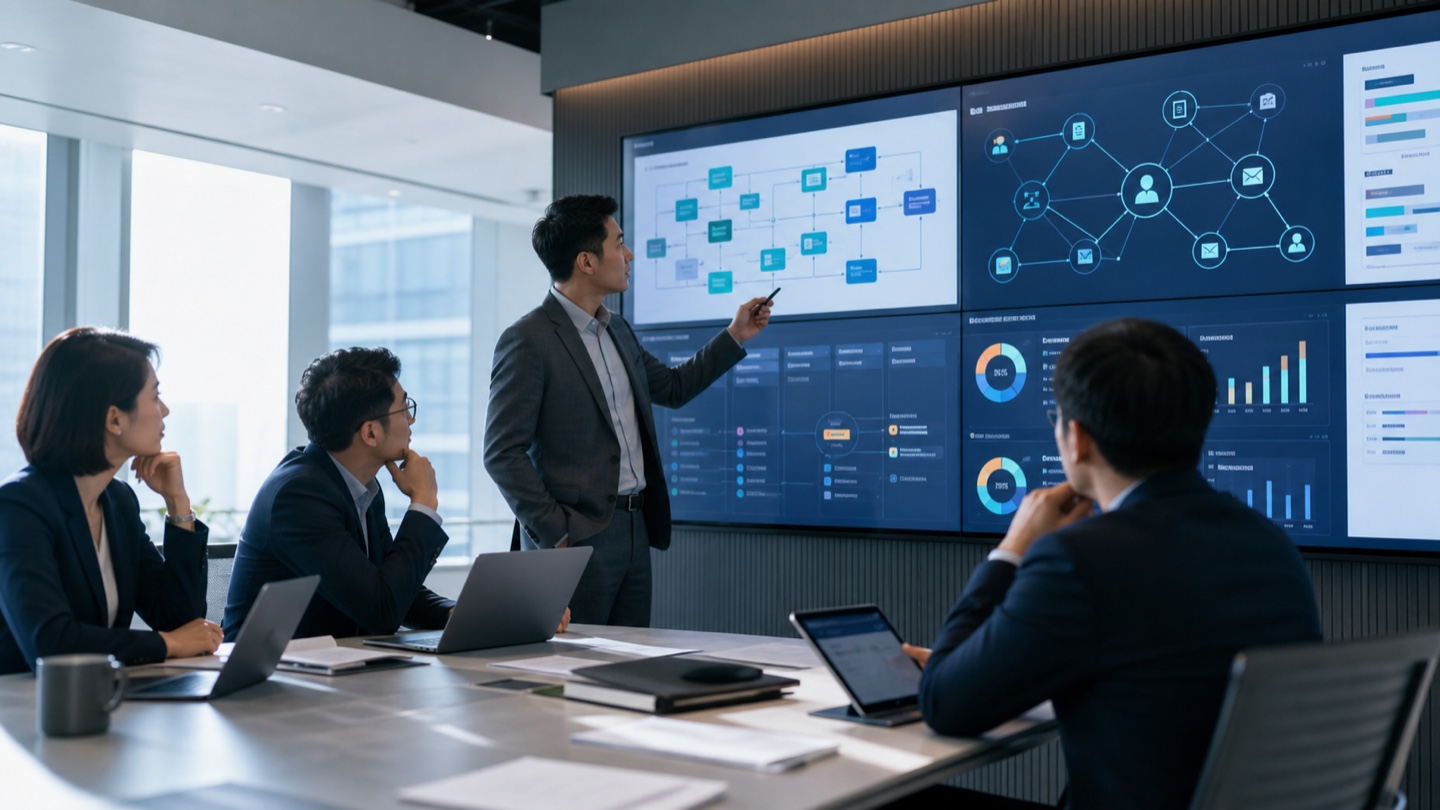
Après la mise en œuvre des exigences d'identification de contenu synthétique de l'intelligence artificielle, les entreprises doivent combiner la génération, l'édition, l'audit, la publication et la diffusion de liens, et mettre en place des marquages visibles, des marquages cachés, des journaux et la gestion des fournisseurs.
Examen continu de la structure, de l'exécution et de l'expérience de mise en œuvre en rapport avec le sujet.
Rétractation de la plage par outils, autorisations, données, surface d'attaque et révision
Pour plus d'informations.Plage d'essaiLa distinction entre l'examen structurel, la sécurité traditionnelle, les attaques modèles et les risques opérationnels de mise en œuvre
Pour plus d'informations.Vérification de l'attaqueUtiliser des échantillons directs, indirects, croisés et durables pour valider les contrôles externes
Pour plus d'informations.Fourniture de preuvesColler les actifs, les flux de données, les privilèges, les tests, la rectification, les registres et les preuves d'intervention en cas d'incident
Pour plus d'informations.Le test de perfusion couvre l'entrée directe de l'utilisateur, ainsi que les instructions indirectes en retour de pages Web, de courrier, de pièces jointes, de fichiers de connaissances et d'outils. Il ne peut pas compter sur un indice de système ou un filtre à mots clés. La protection efficace vient de la séparation du contenu de la commande, de l'outil d'autorisation minimum, de la validation des paramètres structurés, du contrôle des données sensibles, de l'approbation manuelle, de la surveillance et du retour continu d'attaque.
Voir la réponse complèteAI Employés numériques, Recherche de renseignements multi-intelligence, sécurité et de renseignements d'entrepriseEn plus des tests de sécurité sur le Web, API et l'infrastructure, des tests de conseils, des instructions indirectes, des privilèges de connaissances, de l'utilisation abusive d'outils, de la confusion d'identité, des fuites d'informations sensibles, de la contamination de la mémoire, de la falsification de nouvelles par plusieurs agents et des contournements manuels.
Voir la réponse complèteSystème d'exploitation AI, PoC et Enterprise AILa passerelle multimodèles a une valeur claire lorsqu'il y a plusieurs applications AI, fournisseurs de modèles, échelles sectorielles ou stratégies de sécurité dans l'entreprise, et nécessite des clés uniformes, route, limites de flux, audit et statistiques de coûts. Seule une application simple peut garder la lumière. La passerelle ne garantit pas que le modèle peut être commuté sans coût, et tout changement de modèle devra encore être réévalué à travers un ensemble de tâches fixes.
Voir la réponse complèteFiches de travail intelligentes AI, co-associées, efficacité de la recherche et du développement et sécurité des applicationsLa première période peut être -AI recommandations, confirmation manuelle et enregistrer les changements manuels; quand un échantillon continu atteint le seuil, les ordres d'affectation automatiques sont ouverts à des catégories à faible risque.
Voir la réponse complèteLe contenu thématique est utilisé pour comprendre les problèmes, les services professionnels et les solutions pour développer des voies exécutoires qui combinent l'état actuel de l'entreprise.
Fournir AI Tests de sécurité d'Agent, gestion de l'identité du corps intelligent, privilèges minimums, conseils pour la protection de la perfusion, sécurité des outils, isolement de la mémoire, habilitation manuelle, vérification opérationnelle et validation de l'équipe rouge pour réduire les risques de production après l'accès d'Agent aux systèmes d'entreprise.
Pour plus d'informations.Services professionnelsFournit des services pour la gouvernance interentreprises AI, l'évaluation des applications AI, la gouvernance intelligente du corps, l'évaluation des modèles, RAG, l'hallucinogénisation, l'audit des compétences et les opérations de qualité continue pour permettre aux systèmes AI d'être mesurables, traçables, suspendus et améliorés.
Pour plus d'informations.Services professionnelsFournit le transport de systèmes interentreprises AI, AgentOps, LLMOps et la grande application modèle pour les opérations en cours, couvrant l'observation AI, le suivi de la chaîne d'appels Agent, la passerelle modèle, la mise à jour des connaissances RAG, l'évaluation de la version, la gouvernance des coûts AI FinOps, l'audit de sécurité, la réponse aux défaillances et le changement de fournisseur.
Pour plus d'informations.SolutionsFournir AI planification de transformation, mélange de scénarios et préparation des données pour les entreprises et les PME, mettre en œuvre de grands modèles de la base de connaissances d'affaires, AI service invité, AI Agent, fichiers intelligents, AI analyse des données, l'automatisation des flux de travail et la privatisation.
Pour plus d'informations.