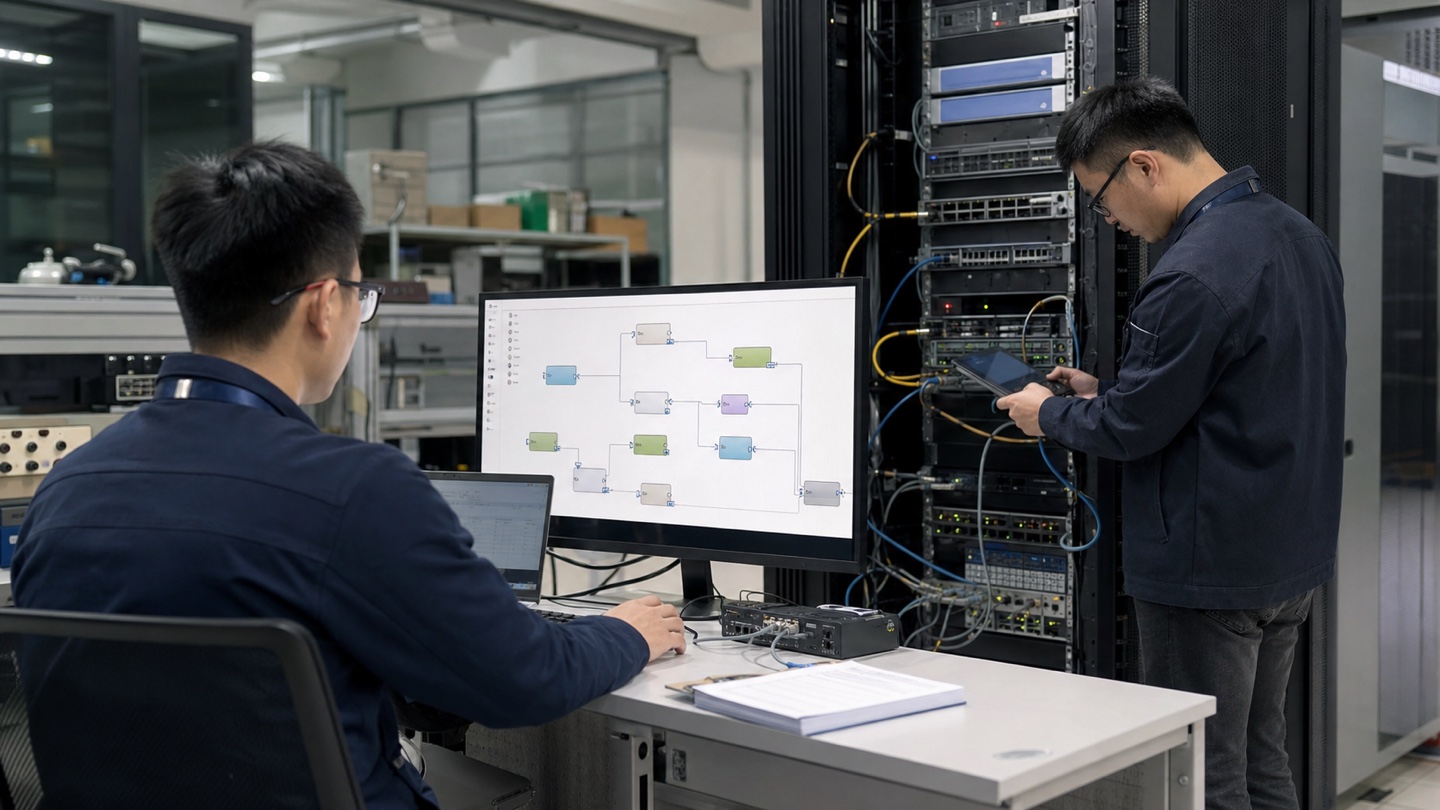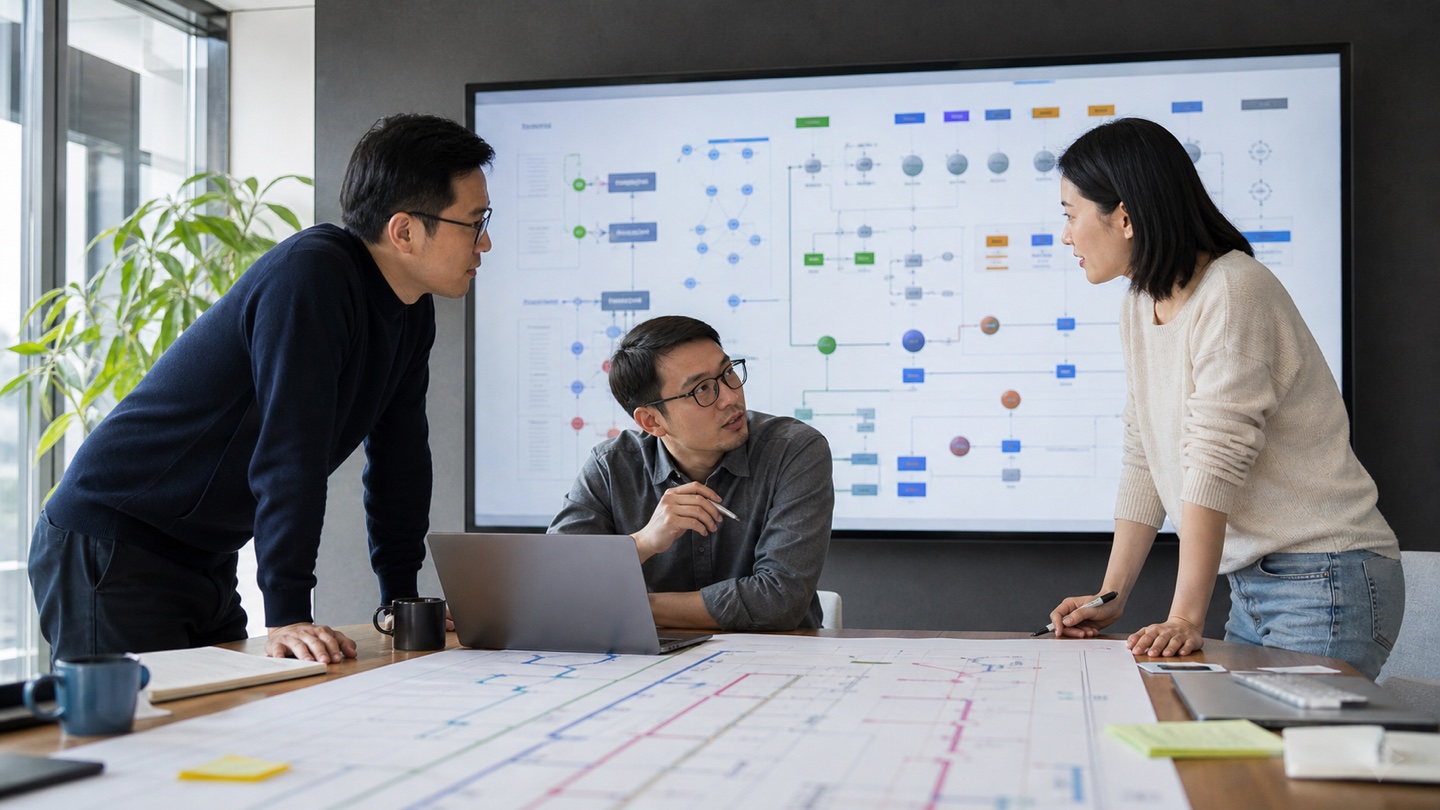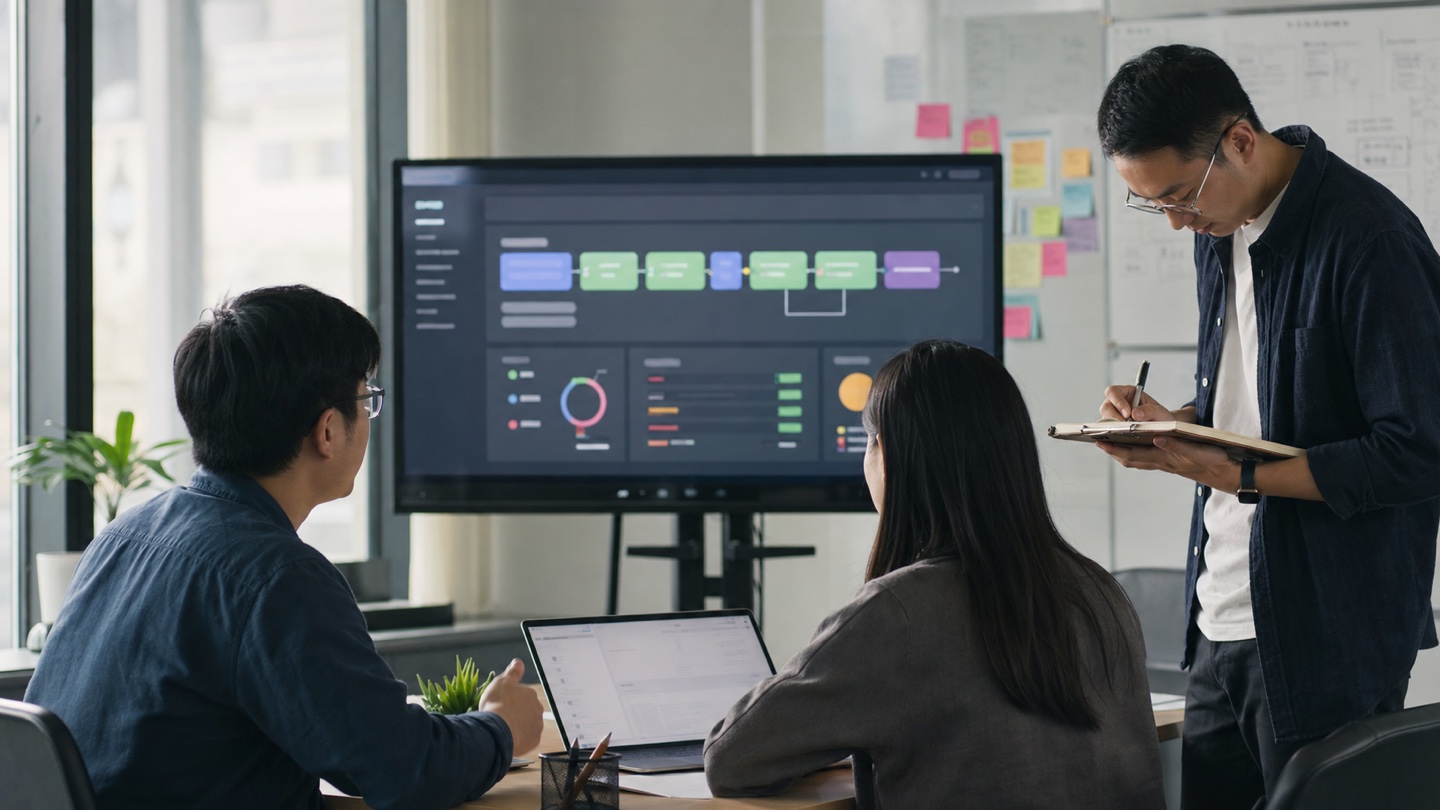
Suların tekrarlanabilir bir akışına teslim olun
Kombinasyon, denetim, test, inşaat ve dağıtım kod gönderimi çevresel farklılıkları ve manuel hataları azaltırktan sonra her değişiklik sürekli olarak kaydedilir ve sorunları bulmak ve geri dönmek daha kolaydır.
Akış hattı yüksek frekans, stabilizasyon adımları ile başlamalı, başlangıçta karmaşık platformları takip etmek yerine kapsamalıdır.
Kaliteli geri bildirimler daha erken gerçekleşir
Daha önceki sorunlar, birim testleri, arayüz testleri, statik taramalar ve kod incelemeleri tarafından tespit edilir, onları onarım maliyetinin daha düşük olması gerekir.Testin odak noktası temel iş kuralları, temel arabirimler ve tarihi yüksek riskli modüller.
Kalite kapı kapanışları, yüksek riskli değişikliklerden caydırmak ve göstergeler için değersiz testlerden kaçınmak için makul eşler gerektirir.
R&D sürecinde güvenlik kontrolleri
Anahtar sistemler ayrıca online gitmeden önce ele alınması gereken riskleri sağlamak için güvenlik testleri ve izinler de içermelidir.
Güvenlik ekibinin rolü, kuralları, araçları ve tavsiyeleri sağlamak ve R & D ile risk paylaşımı için son boru denetiminden geçti.
Bir upline geri bildirim döngüsü oluşturmak için gözlemlenebilir kullanın
gri ölçekli salıverme ve özellik değişim etkilerini kontrol eder.
Teslimat frekansı, başarısızlık oranı, kurtarma zamanı ve talep döngüsü sürekli olarak ölçüldiğinde, işletmeler gerçekten R&D etkinliğini geliştirebilir.
- Küçük, sık ve roll-back serbest
- Automate tekrar kalite ve güvenlik kontrolleri
- Bir sonraki iyileştirme turunu kullanmak için üretim geri bildirimleri kullanın
DevSecOps, proje girişi için okuma sonuçlarından
Yöntemsel makaleler okuduktan sonra en büyük sorun, bir sonraki adıma çevrilmeyen ilkelerin kabul edilmesidir. Operasyonların başının 60-90 dakikalık bir mini iş mağazası organize etmesi, sadece bir gerçek süreci seçmek ve tam platformu tartışmak için acele etmemesi önerilir.
Adım 1: Mevcut bir statü ve örnek temelin oluşturulması
Veriler bir satırda iki hafta boyunca mevcuttur, ancak örnek döngü ve operasyonel dalgalanmalar belirtilmektedir. Önce iyi bir tasarruf oranı ayarlamaz, sonra verileri tersine çevirir.
2. Adım: İlk kapanışı ve tepkisini Claring the first partition and inaction
İlk aşama, bir zincirin çalıştırılmasına ve yeniden canlanmasına izin vermek için tasarlanmıştır, çünkü sürekli entegrasyon, yazılım kalitesi ve R & D etkinliği aynı sürüme.
Adım 3: Mühendislik kanıtlarına teknik sonuçlarla
Yapı, boyut, zirveleri, kullanılabilirliği, kurtarma zamanlarını, dağıtım ve başarısızlık verilerinin frekansını doğrulamak için tasarlanmıştır, gelişmiş teknoloji için ekip kapasitesinin ötesindeki karmaşıklığın erken girişinden kaçınmalıdır. tedarikçinin gösteri her iki taraf tarafından onaylanmış örnekleri kullanmalıdır; ihmal edilmemiş üretim verileri mevcut değildir, ancak idealize test verileri gerçek koşulları yerine getirmek için tamamen kullanılabilir.
Adım 4: Aynı kalibrele denetim ve diskleme
Orijinal sürecin ayda 600 görevi işlediğini varsayarsak, görevin sonsuzluğundan daha yüksek bir getiri oranına sahip olun.”Bu set sadece ölçüm yöntemini ortaya koyar ve herhangi bir müşteri sonucunu temsil edemez; resmi göstergeler, kendi örneklemlerine göre belirlenmelidir.
- Operasyonel malzeme: akışkar, rol, örnek görev, mevcut sorunlar ve temel veri
- Teknik malzeme: sistem envanteri, arayüz, veri erişimi, dağıtım ortamı ve güvenlik gereksinimleri
- Proje materyali: ilk-fay kapsamı, dışlamalar, sorumluluk matrisi, kilometreler ve değişim mekanizmaları
- Yeniden algılama ve denetim materyali: test seti, uygulama kayıtları, eksiklikler listesi, gösterge sorguları ve handover belgeleri
Bu malzemeler hem operasyonel hem de teknik partiler tarafından birlikte tespit edildiğinde, makaledeki yöntem aslında projeye girilir. Anahtar veri, arayüz onayı veya sorumlu kişi yerinde değilse, mantıksal bir sonraki adım genellikle sınırlı bir teşhis veya PoC, iş süresini tamamlamak ve sabit fiyat tamamlamak için acil bir taahhütten daha.
Eylem projesi için Implement metodolojisi
- Otomasyonun kalbinde, aletlerin peşinden ziyade geri bildirim sayısında azalmadır.
- Kalite ve güvenlik, R&D'de erken dahil edilmelidir
- Hız, istikrar ve dayanıklılık ölçüyoruz.
Proje kararında ortak konuları uzlaştırmaya devam etmek
Üçüncü parti API entegre ve çok sistemli arayüz gelişimi genellikle teklif eder?
arayüzü projesi sadece arayüzün sayısına göre alıntılanamaz, aynı arayüz sadece bir sorgu olabilir, ancak işlem, yeniden test, uzlaşma ve güvenlik sorumluluğu da olabilir. Maliyet belgenin kalitesine bağlıdır, test ortamı, alan dönüşümü, senkronizasyon frekansı, olağandışı tazminat, performans ve online destek.Bu nedenle sadece iş bağlantıları tarafından değerlendirilmekten ziyade değerlendirilebilir.
View full answerKurumsal bilgi seçimi, entegrasyonu ve veri yönetimiAPI arayüzü bir dosya olmadan tamamen uyumlu olabilir mi?
Bazen, ancak maliyetler, riskler ve zaman önemli ölçüde artacaktır ve herhangi bir bağlantı söz konusu olamaz. Takımlar yasal bir görev olup olmadığını doğrulamalılar, test ortamı, loglar, örnek talepler ve orijinal destek.
View full answerKurumsal bilgi seçimi, entegrasyonu ve veri yönetimiSistem entegrasyonundan sonra arayüz başarısızlıklarını ve veri disklerini nasıl izlersiniz?
arayüzü başarıyla döndürür ve bir iş süreci tamamlanmasına kadar değildir ve sistem entegrasyonu hem teknik durumu hem de işlemin sonuçlarını izlemek zorundadır.Her istek, kaynak kaydı, hedef, devlet, zaman-konsuming, retry, ve iş birimi numarasına girilmelidir. Ödemeler, siparişler, envanter vs., ayrıca düzenli olarak uzlaştırılmalıdır. Aberrants bir geri alınabilir, yeniden kullanılabilir veya manuel işleme kuyruğuna girilmelidir ve oturum açmaz.
View full answerSözleşmeler, ödemeler, değişiklikler ve proje teslimatlarıYazılım projesi kabul ve denetim için hangi bilgiler gereklidir?
Bilginin amacı, sistemin kabul edilen standartların olduğunu ve müşterinin çalışmaya ve devralmaya devam edebileceğini göstermektir.
View full answerMevcut işletmenin durumu bağlamında daha fazla analize ihtiyaç var mı?
IT teknik tavsiye, işletme bilgi inşaatı, Yazılım Projesi Outlook, ürün tasarımı, R & D teslimat ve sistem teslimat hizmetleri sunuyoruz.